
DNSC: Peste 27 de milioane de evenimente de securitate cibernetică relevante, înregistrate în 2024
Un număr de 27.079.485 de evenimente de securitate cibernetică relevante au fost înregistrate în 2024, extrase din senzorii de detecție instalați/configurați de către Directoratul Național de Securitate Cibernetică, conform Raportului anual al instituției.
Potrivit raportului, în perioada 1 ianuarie - 30 aprilie 2024 s-au înregistrat 12.297.634 incidente (9.832.262 în 2023), în intervalul 1 mai - 31 august 2024 - 6.904.296 (7.241.210 în 2023) și în perioada 1 septembrie - 31 decembrie - 7.877.555 (4.396.023 în 2023)
'Se observă o creștere a volumului de alerte în primele, respectiv ultimele 4 luni ale anului 2024 comparativ cu anul precedent, ceea ce indică o intensificare a numărului de atacuri cibernetice, inclusiv atacuri automatizate, distribuția unor noi variante de malware, apariția unor vectori de atac sofisticați care sunt capabili să declanșeze mai multe alerte generate de către senzori', se menționează în raport.
Un rol esențial în colectarea acestor date l-a reprezentat operaționalizarea Platformei Naționale pentru Raportarea Incidentelor de Securitate Cibernetică (PNRISC) de la începutul anului 2024, în conformitate cu prevederile Legii 58/2023 privind securitatea și apărarea cibernetică a României.
De asemenea, în anul 2024, Directoratul a colectat și soluționat alerte de securitate cibernetică, provenite din raportările formulate de către cetățeni prin intermediul PNRISC, de la numărul unic de urgență la nivel național 1911, senzorii instalați și configurați în infrastructuri IT&C naționale, din senzoristică darknet, cât și din cooperarea cu partenerii instituționali naționali sau internaționali.
Raportul mai semnalează că activitățile desfășurate de către Directorat au evidențiat două fenomene care au luat amploare în ultima jumătate a anului 2024: spoofing-ul telefonic - una dintre cele mai utilizate tehnici în atacurile de tip inginerie socială și care constă în falsificarea numărului de telefon afișat destinatarului pentru a imita/impersona numere legitime, precum cele ale instituțiilor financiare, organizațiilor guvernamentale ori chiar ale unor persoane de încredere, fenomen tot mai sofisticat, adesea utilizat împreună cu alte tehnici de atac, precum vishing sau mesaje persuasive generate cu ajutorul Inteligenței Artificiale. Impactul a fost unul semnificativ, fiind înregistrate prejudicii materiale în cuantum de peste 450.000 euro; smishing-ul (phishing prin sms) care a rămas o provocare majoră, fiind de asemenea o tehnică des utilizată în atacurile de tip inginerie socială și care constă în transmiterea de mesaje text frauduloase, care par a fi trimise de către instituții legitime și nu numai, precum unități bancare, companii de telecomunicații, furnizori de servicii sau organizații guvernamentale cu scopul de final de a determina victimele să divulge informații confidențiale sau să acceseze link-uri malițioase de unde pot descărca programe malware.
Atacurile de tip SQLinjection sunt o categorie aparte relevantă, cum este cazul atacului care a vizat portalul de training al Institutului Național de Administrație (INA), cu consecința compromiterii unei de date și exfiltrarea datelor a 32.455 utilizatori. Datele exfiltrate au inclus adrese de email, nume, prenume, hash-uri ale parolelor precum și alte date sensibile.
'Specialiștii Directoratului s-au deplasat cu celeritate la data center-ul Serviciului de Telecomunicații Speciale (STS) unde era găzduit serverul ce deservea portalul compromis. În urma analizei efectuate la fața locului a fost identificat modulul vulnerabil precum și vectorul inițial de atac, fiind identificată sursa atacului. S-a procedat de îndată la remedierea vulnerabilității și repunerii în funcțiune în condiții optime a aplicației web. De asemenea au fost oferite recomandări specifice securizării codului sursă, întocmindu-se și un raport detaliat cu privire la mecanismele producerii incidentului cibernetic pornind de la premisele analitice și datele informatice prelevate conform activităților specifice', precizează sursa citată.
Cu titlu de măsură proactivă, în cursul anului 2024 Directoratul a informat 827 de instituții publice și operatori de servicii esențiale cu privire la vulnerabilități identificate asupra infrastructurii IT&C expuse public, scurgeri de date confidențiale care au fost diseminate de către atacatori prin diverse canale de comunicare, inclusiv platforme populare precum Telegram, WhatsApp și alte medii online mai puțin reglementate, fiind transmise prin acest demers recomandări de aplicare urgentă a unor măsuri de remediere și igienă de securitate cibernetică. Scurgerile de date au vizat, în unele cazuri, informații sensibile legate de infrastructuri critice, date financiare și informații personale ale utilizatorilor. Detectarea și raportarea acestor incidente au fost efectuate prin intermediul unor instrumente de monitorizare și analiză a activităților din spațiul cibernetic, combinate cu o analiză atentă a tiparelor de diseminare utilizate de atacatori.
În ultimul trimestru al anului 2024, Directoratul a observat o intensificare a atacurilor cibernetice care au vizat în mod specific firmele și angajații din domeniul contabil. Aceste atacuri, orchestrate prin email-uri de tip phishing, au fost caracterizate de o complexitate crescută și o abilitate de a exploata vulnerabilitățile umane, transformându-se într-o provocare semnificativă pentru acest sector.
'Acest compartiment este unul esențial pentru funcționarea oricărei companii, însă atacatorii urmăresc nu doar datele financiare, ci și accesul la rețelele organizaționale, de unde pot extinde atacurile către alte sectoare sau clienți ai firmelor vizate. În plus, presiunea exercitată asupra angajaților din acest domeniu, cu precădere în perioadele aglomerate, îi face mai vulnerabili la astfel de încercări de manipulare. Pentru a face față acestei provocări, Directoratul a colaborat cu multiple companii din domeniul contabil în scopul de a lansa campanii de informare. Campaniile derulate au avut drept scop educarea angajaților în recunoașterea semnelor unui email de tip phishing și implementarea unor bune practici pentru a preveni compromiterea datelor', se mai menționează în raport.
Acesta subliniază că anul 2024 a marcat o intensificare a amenințărilor aplicabile spațiului cibernetic național civil al României, conturând un peisaj digital volatil și imprevizibil.
'Intensificarea războiului hibrid purtat de Federația Rusă în contextului războiului de agresiune declanșat în Ucraina în 2022, a continuat să influențeze peisajul cibernetic global în 2024. Acest conflict a consolidat rolul hacktivismului și al grupărilor APT (Advanced Persistent Threat) ca instrumente strategice, demonstrând capacitatea acestor actori de a influența și derula campanii complexe asupra infrastructurilor IT&C din spațiul cibernetic național civil. Peisajul atacurilor cibernetice a fost marcat de operațiuni derulate atât de hacktiviști pro-ruși, cât și de grupări APT statale și non-statale, vizând nu doar Ucraina, ci și numeroase țări europene. Țintele au inclus atât instituții guvernamentale cât și operatori din sectoare critice, precum cel energetic, financiar, transporturi, telecomunicații și sănătate. Hacktiviști independenți sau afiliați unor grupuri precum NoName057(16) au susținut atacuri constante asupra site-urilor media și infrastructurilor digitale din Europa, iar activitatea combinată a acestor grupuri a evidențiat faptul că linia dintre hacktivism și operațiunile APT, sponsorizate de către stat, devine tot mai fină, contribuind astfel la escaladarea dimensiunii cibernetice a conflictului hibrid'. explică raportul. AGERPRES/(AS-redactor: Nicoleta Gherasi, editor: Mariana Nica, editor online: Ada Vîlceanu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Cinci linii de tramvai vor circula pe rute modificate, iar linia 47 se suspendă, de joi
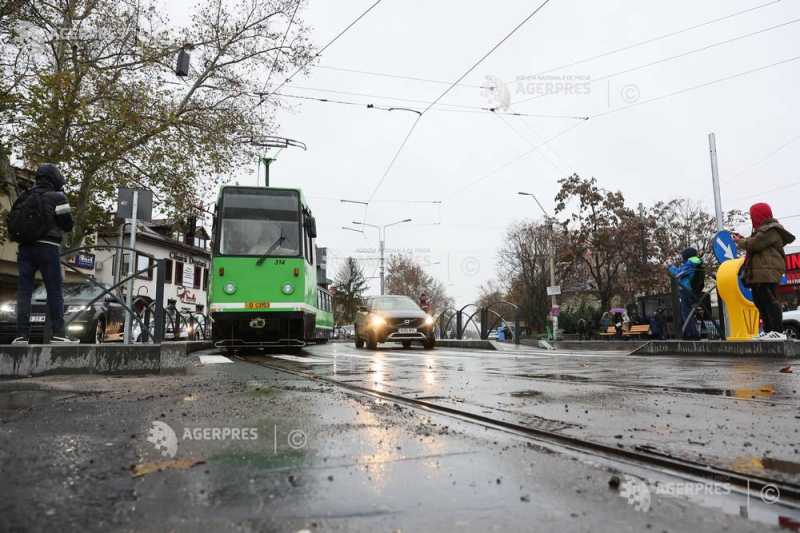
Cinci linii de tramvai vor avea traseele modificate începând de joi, iar linia 47 va fi suspendată, timp de patru zile, pe durata lucrărilor efectuate în intersecția Calea Rahovei cu Șoseaua Progresului, a transmis, miercuri, într-un comunicat de presă, Asociația de Dezvoltare Intercomunitară pentru Transport Public București - Ilfov (TPBI).
Apostol: Reducerea TVA și a altor taxe la energie se află printre soluțiile discutate pentru protejarea consumatorilor
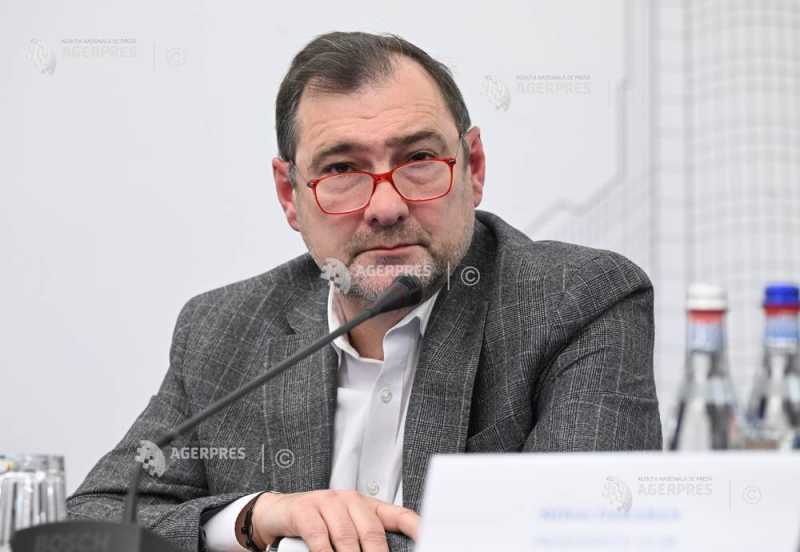
Reducerea TVA la energie, precum și a altor taxe și tarife, se numără printre soluțiile care ar putea fi luate în considerare pentru protejarea consumatorilor și a economiei, în condițiile în care actualul context geopolitic face dificilă susținerea unor promisiuni privind prețuri mici la energie, a declarat miercuri Daniel Apostol, directorul gener
Ghigiu: Prioritatea este ca România să încaseze fiecare euro din PNRR la care are dreptul
România solicită Comisiei Europene o abordare flexibilă în evaluarea îndeplinirii țintelor și jaloanelor din Planul Național de Redresare și Reziliență (PNRR), astfel încât rezultatele obținute să fie recunoscute, iar țara să poată încasa toate fondurile la care are dreptul, a declarat miercuri ministrul Investițiilor și Proiectelo
Man (ANRE): Investițiile în parcuri fotovoltaice nu mai sunt rentabile fără capacități de stocare a energiei
Investițiile în parcuri fotovoltaice nu mai sunt rentabile fără capacități de stocare a energiei, în condițiile în care perioada de recuperare a investiției a crescut semnificativ, a declarat miercuri Mircea Man, secretar general al Autorității Naționale de Reglementare în domeniul Energiei (ANRE), la un eveniment de specialitate.
Neagu (BNR): Împrumutați-vă în moneda în care obțineți veniturile
Împrumuturile trebuie luate în moneda în care se obțin veniturile chiar dacă pot fi momente în care ar fi mai ieftin un credit în valută, pentru că, pe termen mediu, evoluțiile ciclice vin cu costuri suplimentare, susține directorul Direcției Stabilitate Financiară din cadrul Băncii Naționale a României (BNR), Florian Neagu.
Federația Solidaritatea solicită un audit intern la ANAF și avertizează asupra riscurilor generate de deficitul de personal
Deficitul de personal din cadrul Agenției Naționale de Administrare Fiscală (ANAF) reprezintă un risc major pentru colectarea veniturilor bugetare, în condițiile în care pensionările și plecările specialiștilor nu sunt compensate prin noi angajări, avertizează Federația Solidaritatea, care solicită efectuarea de urgență a unui audit intern la nivelul inst
Popa: Anulez ordinul aberant prin care deciziile de închidere de drumuri așteaptă după pixul ministrului
Ordinul prin care deciziile de închidere a unor sectoare de drum, cale ferată sau piste de aeroport așteaptă după pixul ministrului va fi anulat, a anunțat, miercuri, ministrul Transporturilor și Infrastructurii, Ștefan-Ovidiu Popa, pe pagina sa de Facebook. 'Voi anula ordinul aberant prin care deciziile de închidere a unor sec
Consiliul Concurenței analizează preluarea Entersoftone de către Hg Pooled Management Limited
Consiliul Concurenței analizează tranzacția prin care Hg Pooled Management Limited intenționează să preia compania Entersoftone S.M.S.A., împreună cu filialele sale, inclusiv societățile din România Entersoftone SRL și Wisoft Professional Services SRL (WPS), potrivit unui comunicat al autorității de concurență. Tranzacția urmează s
Angajatorii din Spațiul Economic European oferă, prin rețeaua Eures România, 181 de locuri de muncă
Lucrătorii români au la dispoziție 181 de locuri de muncă vacante în Spațiul Economic European (SEE), prin intemediul rețelei Eures România, informează Agenția Națională pentru Ocuparea Forței de Muncă (ANOFM). Conform datelor publicate miercuri, în Norvegia sunt oferite 81 de posturi pentru lucrător în producție
ANOFM: Operatorii economici oferă 30.565 de locuri de muncă la nivel național
Agenții economici oferă, la nivel național, 30.565 de locuri de muncă, majoritatea pentru persoanele fără studii sau cu studii primare/gimnaziale, arată datele centralizate de Agenția Națională pentru Ocuparea Forței de Muncă (ANOFM), publicate miercuri. Potrivit sursei citate, cele mai multe posturi vacante sunt pentru: conducător auto transp
Ministrul Energiei participă, joi, la Luxemburg, la Consiliul TTE și la Reuniunea ministerială a Alianței Nucleare
Ministrul Energiei, Dumitru Chisăliță, va participa, joi, la reuniunea Consiliului Uniunii Europene pentru Transporturi, Telecomunicații și Energie (TTE - Energie), precum și la reuniunea ministerială a Alianței Nucleare, ce au loc în Luxemburg, informează ministerul de resort, într-o postare publicată miercuri pe pagina de socializare a instituției.
Bușoi: Există șanse ca unul dintre reactoarele de la Cernavodă să fie repornit la începutul lunii noiembrie
Unul dintre cele două reactoare de la Centrala Nucleară Cernavodă ar putea fi repornit la începutul lunii noiembrie, ceea ce ar contribui la reducerea presiunii asupra sistemului energetic, a declarat miercuri fostul secretar de stat în Ministerul Energiei Cristian Bușoi, la un eveniment de specialitate. 'În această vară

Majorarea valorii tichetului de masă la 50 de lei ar putea aduce 2,4 miliarde de lei în plus în economie (studiu)
Majorarea valorii tichetului de masă de la 45 de lei la aproximativ 50 de lei ar putea genera anual o valoare adăugată brută suplimentară de 2,4 miliarde de lei și ar putea susține aproximativ 18.000 de locuri de muncă în plus, potrivit unui studiu realizat de Academia de Studii Economice (ASE) din București, prezentat la cea de-a doua ediție a Policy & Impact Foru

Jakubowicz (IFA România): Plafonul veniturilor scutite de impozit pentru ONG-uri ar trebui majorat la 25.000 - 50.000 de euro
Plafonul veniturilor din activități economice care pot beneficia de scutire de impozit în cazul organizațiilor neguvernamentale (ONG-uri), stabilit în prezent la 15.000 de euro anual, ar trebui majorat la un nivel cuprins între 25.000 și 50.000 de euro, cu condiția utilizării sumelor pentru realizarea scopului organizației, a declarat, miercuri, pre

Majoritatea sticlelor de unică folosință, a dozelor de aluminiu și PET-urilor utilizate în industria berii, reciclate prin SGR
Aproape toate sticlele de unică folosință, dozele de aluminiu și PET-urile utilizate în industria berii au fost reciclate prin Sistemul de Garanție-Returnare (SGR), arată datele prezentate, miercuri, de directorul general al Asociației Berarii României, Constantin Bratu, într-o conferință de specialitate. 'Cifrele pe care