
INTERVIU Avram (CLDR România): Nu s-a înţeles că GDPR nu constituie doar o problemă juridică, ci şi o chestiune de responsabilitate

Regulamentul General privind Protecţia Datelor (General Data Protection Regulation - GDPR) a început să-şi producă efectele în România începând cu data de 25 mai 2018, fiind considerat momentul ''zero'' de la care sistemele informatice ale companiilor ce stochează date personale vor trebui să permită un control foarte bun al identităţii utilizatorilor şi al accesului la acestea, urmând principiul ''Privacy by Design''.
La o lună distanţă de la debutul aplicării GDPR, există la nivelul companiilor care activează pe plan local o serie de neclarităţi cu privire la caracterul relativ sau, după caz, absolut al unor drepturi şi obligaţii derivate din acest Regulament, arată preşedintele executiv al Asociaţiei "Comunităţile Locale Riverane Dunării" (CLDR România), Sever Avram, într-un interviu acordat AGERPRES.
El spune, de asemenea, că este în interesul tuturor ca aplicarea GDPR să fie şi în România o prioritate reală tocmai pentru a se preveni producerea de conflicte juridice posibile în acest domeniu ce pot antrena, uneori, entităţi din mai multe state membre ale UE.
Potrivit specialistului, în ultima lună, Autoritatea Naţională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) a sancţionat o serie din operatori de telefonie care nu au respectat prevederile GDPR, pentru că au încălcat drepturile persoanelor private şi ar fi încercat să le ''influenţeze'' pentru obţinerea consimţământului în vederea comunicării de mesaje în scop de marketing.
AGERPRES: A trecut o lună de la intrarea în vigoare a Regulamentului European privind Protecţia Datelor Personale (GDPR). Puteţi face o primă evaluare a influenţei acestuia asupra stadiului de pregătire probat în primul rând de către autorităţile locale, care interacţionează la rândul lor cu numeroşi furnizori şi parteneri privaţi?
Sever Avram: O întreagă serie de cerinţe şi proceduri au devenit în mod destul de rapid obligatorii în România, simultan cu toate celelalte state membre UE. Persistă însă încă multe neclarităţi cu privire la caracterul relativ sau, după caz, absolut al unor drepturi şi obligaţii derivate din GDPR.
Întrucât, în genere, multe dintre consiliile judeţene şi primăriile din România nu s-au simţit în mod direct şi decisiv vizate de aplicarea GDPR, continuă să persiste atitudini de amânare, neclaritate sau indiferenţă cu privire la consecinţele pe care întârzierea punerii în practică a GDPR le-ar putea genera în lanţ pentru sectorul public. Pe de altă parte, faptul că apar periodic completări sau îmbunătăţiri ale GDPR, lasă loc implicit generării unor controverse juridice, în special referitoare la dreptul persoanelor privind ştergerea datelor acestora, dreptul la portare sau dreptul de opoziţie.
Simpla desemnare a unor Ofiţeri pentru Protecţia Datelor în cazul unei primării sau a unei instituţii coordonate de aceasta nu are cum să rezolve de la sine problemele de organizare internă a datelor personale cu care se operează şi cu atât mai puţin eventualele litigii sau conflicte cu terţe părţi cu care autorităţile publice intră în relaţie în mod direct. Încă nu s-a înţeles îndeajuns faptul că GDPR nu constituie doar o simplă problemă de ordin juridic, ci mai ales o problemă de administrare internă eficientă şi de responsabilitate. Cum multe autorităţi publice, în special primării, şi-au creat şi propriile companii de servicii locale, acestea ar trebui să înţeleagă că este necesar să acorde maximă vizibilitate tuturor documentelor persoanelor ale căror date le prelucrează şi că, în orice moment, pot demonstra că menţin accesul şi prelucrează acele date numai pe baza unui temei perfect legal pentru care îşi asumă întreaga răspundere.
AGERPRES: Cum apreciaţi că s-a manifestat până acum rolul jucat de către Autoritatea Naţională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) în privinţa atât a prevenirii, cât şi a sancţionării abaterilor de la aplicarea GDPR?
Sever Avram: Până în prezent, atunci când deschidem telefonul, primim o seamă întreagă de anunţuri publicitare, oferte sau promoţii la care nu am solicitat vreo informare şi care ne parvin printr-o evidentă menţinere, din trecut, a datelor noastre personale, fără acordul nostru explicit. Desigur că aceasta este de natură să ridice semne de întrebare sau chiar să creeze îndoieli cu privire la capacitatea de monitorizare şi de auto-sesizare a Autorităţii Naţionale în raport cu această perpetuare a stărilor de fapt care au ajuns să nemulţumească într-atât încât să fie necesară adoptarea GDPR.
Deocamdată sesizăm că ANSPDCP şi-a păstrat vechiul site şi nu a reuşit să creeze o secţiune de informare transparentă a publicului interesat cu privire la rezultatele şi soluţionările pe care le-au dat diverselor sesizări apărute sau care ar urma să survină în perioada imediat următoare. Spre comparaţie, Supervizorul European de Protecţia Datelor (autoritatea independentă UE pentru protecţia datelor) a creat deja o structură de tip ''Digital Clearing House'' ce reprezintă prima reţea europeană ce îi reuneşte pe toţi reglementatorii din toate domeniile spaţiului digital, inclusiv pe aceia răspunzători de protecţia datelor personale. Această transparentizare şi evidenţiere a rolului jucat de cei meniţi să protejeze datele este cu atât mai importantă cu cât însăşi legislaţia UE este în continuă mişcare şi se pregăteşte deja, în complementaritate, şi proiectul privind ''Regulamentul e-Privacy'', ca o urmare firească a recentei Declaraţii a Comitetului European pentru Protecţia Datelor.
Luând în considerare toate aceste elemente, tocmai în sensul de a preveni orice tergiversări sau neaplicări susţinute a GDPR în România, întărirea capacităţii instituţionale şi a rolului Autorităţii Naţionale ar trebui să preocupe intens nu doar pe legislatori, ci şi pe decidenţii de la fiecare nivel... central, judeţean, local.
AGERPRES: Ce trebuie să ştie instituţiile publice, dar şi companiile private, referitor la Ofiţerul pentru Protecţia Datelor (DPO)?
Sever Avram: Având în vedere că Regulamentul UE 679/2016 se aplică de o lună de zile, considerăm că atât companiile private cât şi instituţiile publice trebuie să aibă deja numit un DPO, să îşi informeze personalul care intră în contact cu datele personale despre implicaţiile, restricţiile şi sancţiunile prevăzute de GDPR şi cel mai important, să îşi optimizeze modul de lucru, astfel încât organizaţia să respecte nivelul de conformitate la Regulament. Conform Legii 129/15.06.2018, Autoritatea de Supraveghere îşi va lărgi echipa de inspectori la 85, care vor soluţiona sesizările primite, dar care se vor putea sesiza din oficiu şi realiza controale inopinate, având posibilitatea de a aplica amenzi de până la 300.000 de euro.
De altfel, în ultima lună Autoritatea a sancţionat o serie din operatori de telefonie care nu au respectat prevederile GDPR şi s-a constatat că au încălcat drepturile persoanelor private şi că ar fi încercat să le ''influenţeze'' pentru obţinerea consimţământului în vederea comunicării de mesaje în scop de marketing. Evident, ulterior, organismele de justiţie vor avea ultimul cuvânt de spus în cazuri controversate.
AGERPRES: Ce recomandări importante ar fi de făcut către autoritatea de supraveghere, cât şi către celelalte autorităţi centrale cu rol în influenţarea comportamentelor decidenţilor publici din România?
Sever Avram: În primul rând, ar fi necesar să acorde o mult mai mare deschidere privind cooperarea cu organizaţiile cu preocupări relevante din societatea civilă pentru a se continua campania de informare şi conştientizare începută în urmă cu un an. Ar merita luată, ca model, reţeaua organizaţiilor neguvernamentale care s-a cristalizat la nivel UE în relaţia cu supervizorul european. Acesta din urmă îşi deleagă lunar reprezentanţii în câte un stat membru pentru a pre-evalua situaţia respectării GDPR şi a impulsiona modalităţile de colaborare eficientă, atât cu autorităţile naţionale de reglementare, cât şi cu principalii actori sau reprezentanţi ai organizaţiilor pentru protecţia consumatorilor. Este în interesul tuturor ca aplicarea GDPR să fie şi în România o prioritate reală tocmai pentru a se preveni producerea de conflicte juridice posibile în acest domeniu ce pot antrena, uneori, entităţi din mai multe state membre ale UE care s-ar putea simţi lezate cu privire la anumite soluţii sau neadoptarea unor soluţii potrivite faţă de încălcări ale GDPR, luate la momentul potrivit.
Pe de altă parte, ca organizaţie care reprezentăm comunităţi şi universităţi dunărene în România, recomandăm reprezentanţilor consiliilor judeţene şi primăriilor să nu privească cu lejeritate GDPR, ca pe o încă o complicare a legislaţiei, ci să îşi formeze, nu doar să nominalizeze, proprii Ofiţeri de Protecţia Datelor, cât mai prompt şi responsabil cu putinţă, dând astfel un model şi partenerilor din mediul de afaceri cu care cooperează sau vin în contact.
Celor din sectorul IMM, le-am sugera să investească din timp în formarea unui birou propriu de protecţia datelor care va comporta costuri suplimentare, dar va scuti managerii de posibile dureri de cap ulterioare, în special fiindcă nici concurenţii lor de pe piaţă nu vor sta cu mâinile în sân şi ar putea, la rigoare, reclama şi la Consiliul Concurenţei dacă GDPR nu este aplicat întocmai, îndeosebi în rândul sucursalelor, al magazinelor online sau al newsletterelor pe care le editează şi le distribuie.
AGERPRES: Puteţi să ne daţi un exemplu concret referitor la ce aţi întreprins la nivelul organizaţiei dumneavoastră privind stimularea aplicării GDPR?
Sever Avram: Încă din luna februarie, împreună cu colaboratorii de la Iaşi, Ionuţ Socol (specialist IT) şi Adriana Huţuţui (legal), am iniţiat şi lansat la Academia Română un program de formare, asistenţă şi sprijin pentru cei care şi-au propus să se pregătească din timp în raport cu provocările generate de noul regim al protecţiei datelor personale. În prezent, derulăm două tipuri de cursuri: unul pentru persoanele care urmează a fi desemnate ca DPO şi altul pentru persoanele auxiliare care vor relaţiona cu acest DPO şi care intră în contact cu datele cu caracter personal.
Până în prezent, absolvenţii cursurilor online organizate sub egida Catedrei Internaţionale Onorifice ''Jean Bart'' (CIO-SUERD) de pe tot cuprinsul ţării au putut să se familiarizeze nu numai cu cunoştinţele şi deprinderea abilităţilor de bază, ci să fie înscrişi într-o reţea de Alumni care să primească ori de câte ori este necesar actualizări sau clarificări în raport cu schimbările legislative şi procedurale care apar. De asemenea, periodic, vom adapta mijloacele noastre de advocacy şi de acţiune spre a reuşi o minimizare a riscurilor şi a menţine un dialog constructiv atât cu autoritatea naţională de resort, cât şi cu supervizorul european în favoarea unui mediu online mai flexibil, mai protectiv şi mai dinamic, inclusiv în contextul procesului de dezvoltare şi inovare urbană condus potrivit conceptului Smart City şi în România.
De altfel, şi cu ocazia Zilei Internaţionale a Dunării pe care CLDR a marcat-o în data de 28 iunie 2018 la sediul Ministerului Afacerilor Externe, am atins şi acest subiect al formării în domeniul protecţiei datelor personale, întrucât Preşedinţia Strategiei UE pentru Regiunea Dunării (SUERD) pe care o va prelua România va pune în centrul atenţiei cooperarea extinsă prin intermediul reţelelor, clusterelor şi hub-urilor în favoarea economiei circulare şi a industriilor creative. AGERPRES/(AS - autor: Daniel Badea, editor: Andreea Marinescu, editor online: Gabriela Badea)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
TollRo devine operațional de la 1 octombrie; rovinieta și tariful de drum, achitate prin noul sistem
Platforma TollRo va deveni operațională de la 1 octombrie 2026, ora 00:00, iar rovinieta, tichetul de rută și tariful TollRo vor putea fi achitate exclusiv prin noul Sistem de Tarifare Rutieră Electronică, potrivit unui comunicat de presă al Companiei Naționale de Administrare a Infrastructurii Rutiere (CNAIR). Etapa de testare a platformei, &
BEI sprijină viitorul energiei solare în Europa cu 100 de milioane de euro pentru un proiect în vestul României
Banca Europeană de Investiții (BEI) acordă 100 de milioane de euro pentru Dama Solar, o centrală fotovoltaică de 1,3 gigawați (GW) dezvoltată de Rezolv Energy în județul Arad, investiția totală a acestui proiect fiind estimată la 728 de milioane de euro, potrivit unui comunicat al BEI transmis miercuri AGERPRES. 'Cu o capacitate maxi
COTAR cere amânarea aplicării noului sistem TollRo, până când sistemul va fi funcțional și recepționat
Confederația Operatorilor și Transportatorilor Autorizați din România (COTAR) cere amânarea aplicării noului sistem TollRo, care va intra în vigoare la 1 octombrie, la ora 0:00, până când sistemul va fi funcțional și recepționat. 'De la ora 0:00 intră în vigoare TollRO, deși sistemul nu funcționează și n
CNAIR: Rovinieta și tariful TollRo se achită doar prin noul Sistem de Tarifare Rutieră Electronică de la 1 octombrie
Compania Națională de Administrare a Infrastructurii Rutiere (CNAIR) S.A. informează utilizatorii rețelei de drumuri naționale că, începând cu 1 octombrie 2026, ora 00:00, rovinieta și tariful TollRo (inclusiv tichetul de rută) se achită numai prin canalele oficiale ale noului Sistem de Tarifare Rutieră Electronică. CNAIR a constat
Ministerul Finanțelor: Acciza la motorină rămâne redusă cu 25% și în perioada 1-15 octombrie 2026
Ministerul Finanțelor menține la 25% reducerea temporară a accizei aplicabile motorinei standard pentru intervalul 1-15 octombrie 2026, în urma noii evaluări bilunare prevăzute de mecanismul instituit prin Legea nr. 162/2026. 'Măsura continuă intervenția aplicată în perioada anterioară și reflectă menținerea presiunilor pe piaț
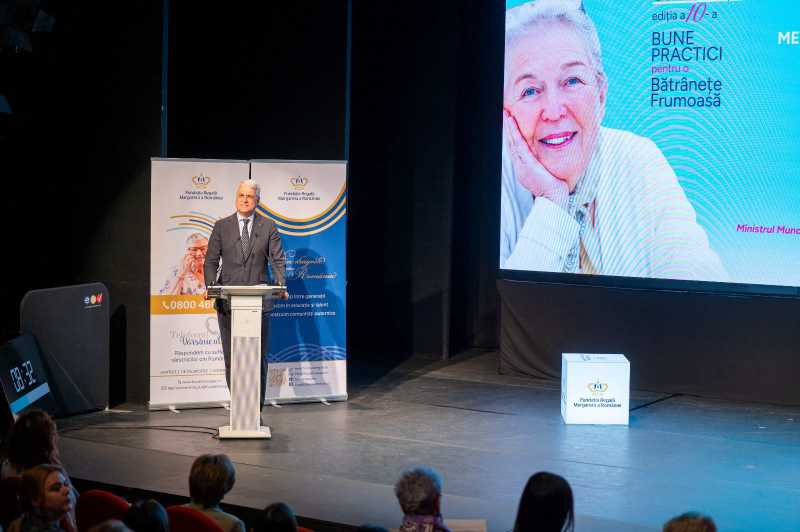
Ministerul Muncii implementează reforma îngrijirii de lungă durată pentru persoanele vârstnice
Ministrul Muncii, Dragoș Pîslaru, a anunțat miercuri extinderea serviciilor de îngrijire pentru persoanele vârstnice, în cadrul reformei îngrijirii de lungă durată, care include dezvoltarea centrelor de zi și de recuperare și a serviciilor de îngrijire la domiciliu. Acesta a participat la cea de-a X-a ediție

CONAF pregătește un barometru național privind accesul femeilor antreprenor la finanțare
Accesul la finanțare al companiilor conduse de femei din România va fi evaluat printr-un barometru național inițiat de Confederația Națională pentru Antreprenoriat Feminin (CONAF), datele urmând să fie utilizate în relația cu băncile, finanțatorii și instituțiile financiare europene, potrivit unui comunicat al organizației. &
CNAIR: TollRo trece în faza de producție; aplicația trebuie reinstalată de la 1 octombrie
Aplicația TollRo și portalul web aferent vor trece în versiunea finală începând cu 1 octombrie 2026, ora 00:00, iar operatorii de transport care au utilizat versiunea pilot trebuie să își creeze conturi noi și să reînregistreze datele companiilor și vehiculelor, informează Compania Națională de Administrare a Infrastructurii Rutiere (CNA

Banca Transilvania finanțează extinderea Salinei Turda cu 14 milioane de euro
Banca Transilvania finanțează cu 14 milioane de euro extinderea și amenajarea Salinei Turda, investiția totală în proiect fiind estimată la aproximativ 25 de milioane de euro, potrivit unui comunicat al băncii. Proiectul vizează extinderea circuitului turistic al salinei prin amenajarea Minei Iosif și modernizarea bazei de tratament.

Pistol (CNAIR): Lucrările pe Autostrada Transilvania, între Nădășelu și Zimbor, au ajuns la 99,2%
Lucrările pe tronsonul de 30,6 kilometri al Autostrăzii Transilvania (A3), între Nădășelu și Zimbor, au ajuns la un stadiu fizic de 99,2%, a anunțat miercuri directorul general al Companiei Naționale de Administrare a Infrastructurii Rutiere (CNAIR), Cristian Pistol. 'Autostrada Transilvania (#A3): secțiunile dintre Nădășelu și Zimbo
Alexandru (ANC): Avem un hub național pentru inteligența artificială, finanțat cu aproximativ 60 de milioane de euro din fonduri structurale
România are un hub național de inteligență artificială, finanțat cu aproximativ 60 de milioane de euro din fonduri structurale, și dezvoltă centre de excelență în domenii precum tehnologiile cuantice și inteligența artificială, a declarat, miercuri, președintele Autorității Naționale pentru Cercetare (ANC), Andrei Alexandru. 'A
Mînzatu: Susțin cu tărie consolidarea negocierii colective în România; protecția salariaților trebuie să fie una reală
Vicepreședinta executivă a Comisiei Europene pentru drepturi sociale și competențe, locuri de muncă de calitate și pregătire, Roxana Mînzatu, a declarat că susține consolidarea negocierii colective în Romania, inclusiv la nivel sectorial, pentru ca protecția salariaților să fie una reală. Aceasta i-a primit, miercuri, la Bruxelles,
(P) În munții de unde izvorăște apa minerală Dorna, nicio activitate economică nu se desfășoară pe zeci de hectare, pentru a proteja izvoarele
Care este cea mai bună apă? Mii de răspunsuri pot fi date la această întrebare. Unul este însă valabil, indiferent de continent: cea mai bună apă este cea de care oamenii au cu adevărat grijă. În Depresiunea Dornelor, apele ca
Consiliul Concurenței: Condițiile impuse în sectorul gestionării deșeurilor de echipamente electrice și electronice afectează concurența
Condițiile legislative, administrative, financiare, tehnice și operaționale îngreunează activitatea companiilor care gestionează deșeurile de echipamente electrice și electronice (DEEE), potrivit unui studiu realizat de Consiliul Concurenței. Aplicate simultan, aceste condiții pot limita atât intrarea, cât și menținerea opera

Cîmpean (DNSC): Numărul atacurilor cibernetice, al riscurilor și al vulnerabilităților crește semnificativ
Numărul atacurilor cibernetice, al riscurilor și al vulnerabilităților crește semnificativ, iar utilizarea tehnologiilor de inteligență artificială devine esențială pentru specialiștii în securitate cibernetică, a declarat, miercuri, Dan Cîmpean, directorul Directoratului Național de Securitate Cibernetică (DNSC). 'Inteligența