
DNSC: Alertă WhatsApp 0-Click Vulnerability
Mai multe atacuri extrem de periculoase, care se folosesc de două vulnerabilități, CVE-2025-55177 și CVE-2025-43300 pentru a forma un lanț de tip 'zero-click', cu scopul de a livra malware, au fost observate în ultima perioadă, atenționează Directoratul Național de Securitate Cibernetică, printr-o postare pe site-ul propriu.
'Procesul funcționează astfel: atacatorul face ca aplicația WhatsApp să primească sau să preia automat o imagine (în cazul acestui atac se folosește o imagine DNG) de pe un server pe care-l controlează. La primire, aplicația încearcă să genereze o previzualizare a fișierului, iar componenta Apple responsabilă cu manipularea imaginilor (ImageIO) întâlnește date special construite, această situație cauzând corupere de memorie ce poate conduce la rularea de cod malițios', explică reprezentanții DNSC.
Potrivit acestora, 'Nu da click pentru a nu pica în capcana hackerilor' este, de obicei, o afirmație corectă și, în unele cazuri, este și suficientă pentru a nu fi victima unui atac cibernetic, însă acest lucru nu este valabil și în cazul atacului zero-click. Un atac de tip 'zero-click' poate compromite un dispozitiv fără absolut nicio interacțiune necesară din partea victimei (nu este necesar să dea click, să deschidă un atașament sau să accepte permisiuni).
Experții în securitatea cibernetică mai precizează că DNG este un format neprocesat pentru fotografii, standardizat de Adobe. Este practic un fișier relativ mare cu structură internă foarte complexă (tag-uri, offset-uri, tabele, alte blocuri de date), metadate bogate și previzualizări încorporate. Multe implementări creează automat previzualizări sau extrag thumbnails, procesele fiind declanșate automat, toate acestea făcând posibilă rularea exploitului fără implicarea utilizatorului. Pe lângă aceste caracteristici, formatul este ușor de generat, un atacator putând construi ușor DNG-uri malițioase folosind instrumente disponibile public.
În ceea ce privește cele două vulnerabilități, DNSC subliniază că CVE-2025-55177 este o vulnerabilitate de tip 'incomplete authorization' - exploatată separat, aceasta ar permite unui utilizator nelegitim să declanșeze procesarea de conținut provenit dintr-un URL arbitrar pe dispozitivul țintei, iar CVE-2025-43300 este o vulnerabilitate de tip 'out-of-bounds write' prezentă în Apple iOS, iPadOS și macOS, mai exact în ImageIO (procesorul de imagini din IOS/macOS). În urma exploatării acesteia, se poate ajunge la executarea de cod arbitrar de la distanță.
'În cazul acestui tip de atac, WhatsApp (prin vulnerabilitatea CVE-2025-55177) acceptă procesarea conținutului unui fișier trimis de pe un link prin mecanismul de sincronizare între două dispozitive, fără să verifice corect dacă solicitarea provine de la o entitate autorizată. Asta face posibil ca un utilizator nelegitim să forțeze clientul să descarce resurse de la o adresă controlată de atacator. Apoi, prin vulnerabilitatea CVE-2025-43300, fișierul de tip imagine DNG creat special de atacator este procesat de sistem, care nu verifică corect dimensiunea și structura datelor din fișier. Acest lucru duce la coruperea memoriei și îi permite atacatorului să ruleze cod pe dispozitiv, instalând spyware și obținând acces la informații și resurse sensibile precum date, cameră sau microfon', mai explică specialiștii.
Tehnologiile și versiunile afectate sunt: WhatsApp pentru iOS (versiunile înainte de 2.25.21.73), WhatsApp Business pentru iOS (versiunile înainte de 2.25.21.78), WhatsApp pentru macOS (versiunile înainte de 2.25.21.78), Apple (ImageIO - iOS versiunile înainte de 16.7, respectiv versiunile iPadOS înainte de 16.7), macOS (versiunile înainte de Sonoma 14.7.8, Ventura 13.7.8, Sequoia 15.6.1).
DNSC recomandă actualizarea imediată a aplicațiilor 'WhatsApp', 'WhatsApp Business' și 'WhatsApp for Mac' la cele mai recente versiuni disponibile, aplicarea tuturor update-urilor Apple disponibile pentru iOS, iPadOS și macOS, informarea în legătură cu tipurile de atacuri aflate în trend și menținerea unei bune igiene digitale, urmărirea alertelor de securitate oficiale, activarea setărilor de protecție disponibile pe dispozitive și tratarea cu seriozitate a oricărei notificări legate de siguranța contului sau a aplicațiilor.
'Exploatarea CVE-2025-55177 împreună cu CVE-2025-43300 descrie perfect modelul atacurilor sofisticate: o problemă la nivelul unei aplicații larg răspândite (folosită ca vector de livrare) coroborată cu o vulnerabilitate în componenta de parsare a sistemului de operare (punctul de execuție). Exploatarea DNG-ului ca fișier 'încărcat' și procesat automat a permis atacuri zero-click, greu de detectat de utilizatorii finali. Măsura imediată, eficientă și indispensabilă este actualizarea promptă a aplicațiilor și a sistemelor de operare', concluzionează reprezentanții DNSC. AGERPRES/(AS-editor: Nicoleta Gherasi, editor online: Ada Vîlceanu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
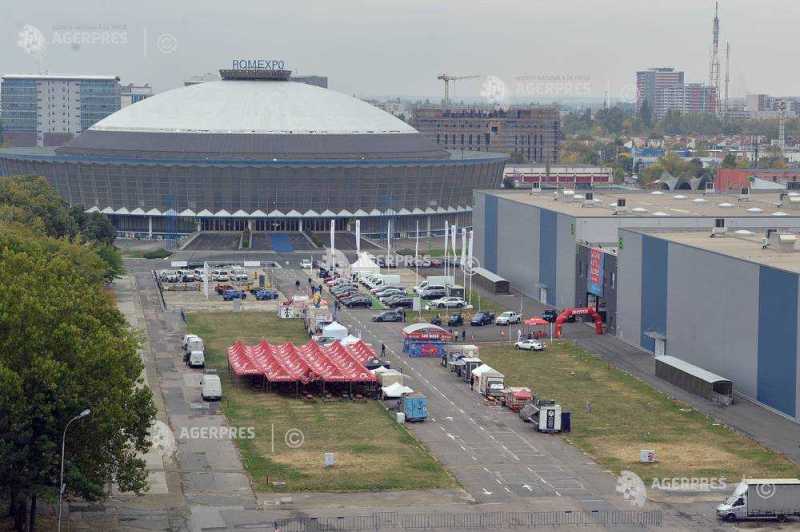
Ediția de toamnă a Târgului de Turism al României începe joi, la Romexpo
Târgul de Turism al României - ediția de toamnă 2026 revine la Romexpo în perioada 19-22 noiembrie 2026, reunind profesioniști ai industriei și publicul pasionat de călătorii într-un eveniment dedicat celor mai noi oferte, destinații și experiențe turistice. Ediția de toamnă aduce laolaltă agenții de turism, tur-operato
Dezbateri despre finanțarea soluțiilor de stocare a energiei, joi, la Bucharest Energy Storage
Investitorii, băncile și producătorii de soluții de stocare se întâlnesc, joi, la conferința Bucharest Energy Storage, pentru a dezbate condițiile în care proiectele de stocare a energiei pot fi finanțate, construite și transformate în investiții profitabile. Organizată de Creative Communication, conferința va reuni pes
Antal (Senat): Devenim cel mai mare producător de gaz la nivel european;trebuie să găsim calea de a genera valoare adăugată
România are șansa unică de a deveni, prin Neptun Deep, un actor indispensabil în regiune, însemnând și furnizor de securitate energetică pentru aceasta, dar trebuie să identifice calea prin care să genereze o valoare adăugată pentru acest gaz natural ce va fi extras din Marea Neagră, a declarat, miercuri, președintele Comisiei pentru energie, infrastr

OIV prognozează o redresare semnificativă a producției de vin a României în 2026
Producția mondială de vin a rămas aproape de minimumul istoric în 2026, însă unele țări din Europa au înregistrat o revenire semnificativă pe acest segment, în special Spania, Portugalia și România, a anunțat miercuri Organizația Internațională a Viei și Vinului (OIV). Potrivit estimărilor preliminare ale Organiza
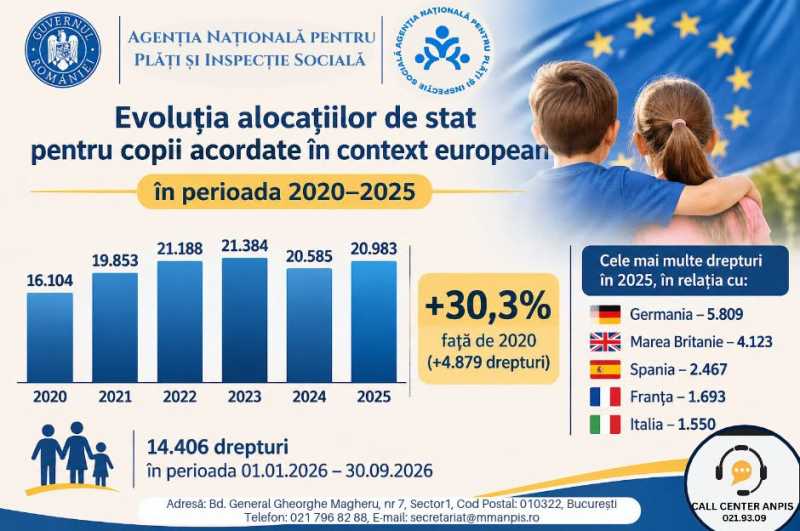
Cele mai multe drepturi la alocația pentru copii acordate în România au fost înregistrate în relația cu Germania, în 2025
Cele mai multe drepturi la alocația de stat pentru copii acordate în România au fost înregistrate în relația cu Germania, Marea Britanie și Spania, în anul 2025, iar o analiză comparativă a perioadei 2020-2025 evidențiază o reconfigurare a clasamentului statelor în funcție de numărul de deschideri de drepturi la alocația pentru copii &icir

Cristina Chiriac: Următorul pas este să transformăm recunoașterea antreprenoriatului feminin în oportunitate economică
România recunoaște prin lege contribuția femeilor antreprenor la dezvoltarea economiei, însă următorul pas trebuie să fie transformarea acestei recunoașteri în oportunități economice, prin facilitarea accesului la finanțare și încurajarea investițiilor, susține președintele fondator al Confederației Naționale pentru Antreprenoriat Feminin (CONAF), Cri
DNSC: Tentative de fraudă în care este folosită identitatea operatorilor de telefonie mobilă și a instituției
Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra unui nou scenariu de fraudă desfășurat prin apeluri telefonice succesive, în cadrul căruia atacatorii se prezintă inițial drept reprezentanți ai unor operatori de telefonie mobilă, iar ulterior pretind că sunt angajați ai DNSC. 'Victima este contactată de o per

Nazare: Necesarul de finanțare al României ar urma să scadă cu 31 de miliarde de lei în 2027, la 248 de miliarde de lei
Necesarul brut de finanțare al României este estimat să scadă cu aproximativ 31 de miliarde de lei în 2027, la 248 de miliarde de lei, de la 279 de miliarde de lei în acest an, ca urmare a reducerii deficitului bugetar și a diminuării sumelor aferente împrumuturilor ajunse la scadență, a anunțat ministrul Finanțelor, Alexandru Nazare, miercuri
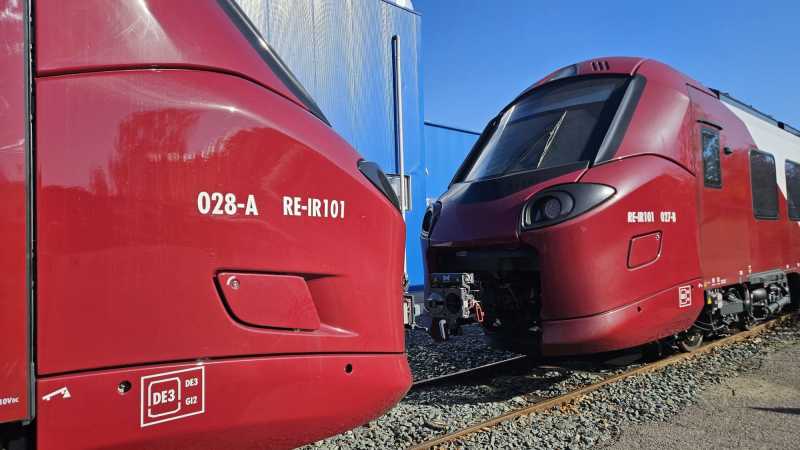
ARF a recepționat ultimele două trenuri Coradia Stream din lotul celor 13 atribuite InterRegional Călători
O echipă de proiect a Autorității pentru Reformă Feroviară (ARF) și reprezentanți ai EGIS și ALSTOM au efectuat recepția pentru punerea în serviciul comercial cu călători a ramelor electrice RE-IR de tip Coradia Stream - TS25 și TS26, la Depoul Alstom, situat în incinta Atelierelor CFR Grivița, informează, miercuri, Autoritatea. Tr
AMEPIP: Comisia Europeană verifică documentele pentru un eșantion de întreprinderi publice, în vederea evaluării Țintei 442 din PNRR
Comisia Europeană verifică documentele pentru un eșantion de întreprinderi publice, în cadrul evaluării îndeplinirii Țintei 442 din Planul Național de Redresare și Reziliență (PNRR), care vizează reducerea mandatelor interimare și creșterea ponderii administratorilor cu mandate permanente, potrivit precizărilor transmise miercuri de Agenția pentru M

PADROM: 35 de dosare de daună deschise în urma cutremurului de miercuri; proprietarii sunt îndemnați să notifice pagubele
Un număr de 35 de dosare de daună au fost deschise în prima parte a zilei de miercuri, în urma cutremurului produs în cursul dimineții, iar proprietarii de locuințe asigurate care au suferit pagube sunt îndemnați să le notifice cât mai curând, a anunțat Pool-ul de Asigurare Împotriva Dezastrelor Naturale (PADROM).
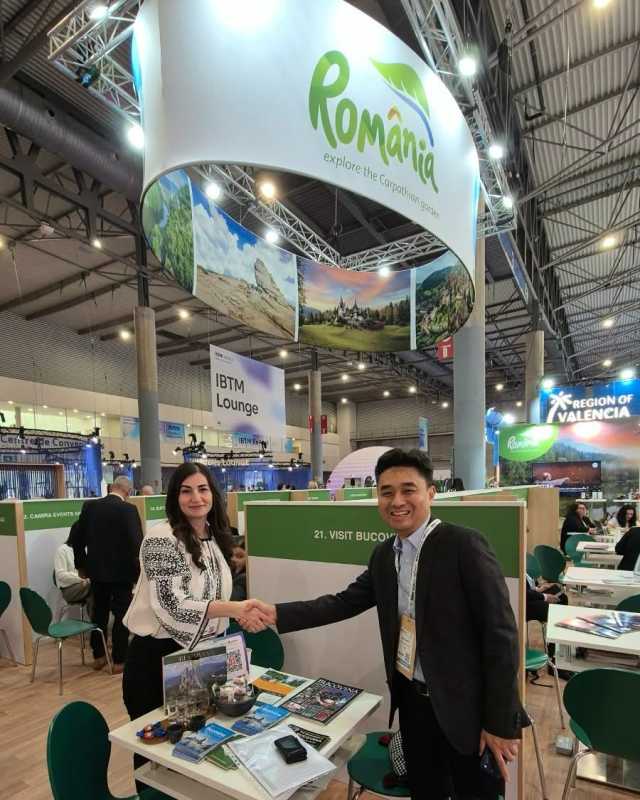
MEDAT: 24 de coexpozanți promovează România la târgul de turism IBTM World Barcelona
România participă, în perioada 17-19 noiembrie, la IBTM World Barcelona, ultimul târg de profil din străinătate inclus în calendarul de promovare pentru acest an, anunță Ministerul Economiei, Digitalizării, Antreprenoriatului și Turismului (MEDAT), într-un comunicat. Standul național reunește 24 de coexpozanți, ca

Niculescu-Mizil (ICI București): Tehnologia blockchain permite tokenizarea știrilor și gestionarea drepturilor de autor
Tehnologia blockchain oferă noi posibilități de valorificare a conținutului digital, inclusiv prin tokenizarea știrilor și gestionarea drepturilor de autor, a declarat miercuri Paul Niculescu-Mizil Gheorghe, șeful Departamentului de Transfer Tehnologic al Institutului Național de Cercetare-Dezvoltare în Informatică (ICI București), la conferința 'Cyber Secu
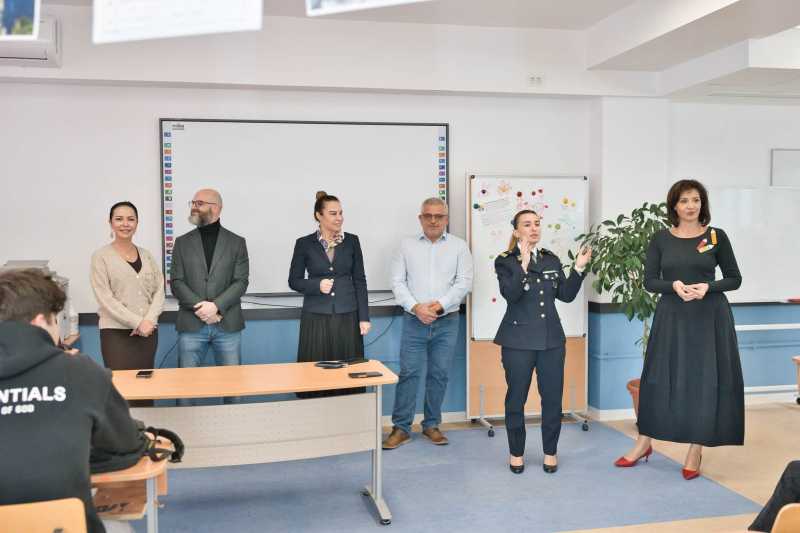
PEFA: Campania 'She For Romania - Educație, Leadership, Vocație' continuă în liceele civile
Campania 'She For Romania - Educație, Leadership, Vocație', inițiată de Ministerul Apărării Naționale (MApN), în parteneriat cu Patronatul European al Femeilor de Afaceri (PEFA) și cu CEC Bank, își extinde activitățile în liceele civile din București, aducând în prim-plan educația pentru viață, dezvoltarea personală, leadershipul

ANOFM: 31.312 de locuri de muncă disponibile la nivel național și 184 în Spațiul Economic European
Un număr de 31.312 de locuri de muncă sunt disponibile la nivel național, în timp ce angajatorii din Spațiul Economic European (SEE) oferă, prin intermediul rețelei EURES România, 184 de posturi vacante, potrivit datelor centralizate de Agenția Națională pentru Ocuparea Forței de Muncă (ANOFM). Cele mai multe locuri de muncă sunt disponibil