
DNSC avertizează asupra unei ameninţări cibernetice ce vizează utilizatorii de Android

Rafel Remote Access Tool (RAT) reprezintă un tip de malware conceput pentru sistemele Android, care conferă atacatorilor capacitatea de a gestiona dispozitivele infectate de la distanţă, fără ca proprietarii acestora să fie conştienţi de prezenţa sa, a avertizat, joi, Directoratul Naţional pentru Securitate Cibernetică (DNSC).
Potrivit sursei citate, malware-ul poate evita detecţia pentru perioade extinse, ceea ce îi sporeşte eficienţa în cadrul atacurilor iar recent acesta a fost semnalat ca fiind prezent şi în România.
"Rafel RAT reprezintă o ameninţare cibernetică majoră, ce poate fi folosită pentru spionaj şi atacuri ransomware sofisticate. Evoluţia sa de la un simplu instrument de spionaj la un malware multifuncţional reflectă adaptabilitatea şi pericolul pe care îl reprezintă pentru utilizatorii de dispozitive cu sistem de operare Android", subliniază DNSC.
Aplicaţia a fost dezvoltată iniţial în anul 2021 şi distribuită gratuit prin intermediul GitHub fiind preluată şi dezvoltată inclusiv de grupări de tip Advanced Persistent Threat (APT).
Rafel RAT a câştigat rapid notorietate în rândul infractorilor cibernetici datorită capacităţilor sale extinse şi modului facil de utilizare, generând preocupări serioase atât pentru utilizatorii de platforme Android cât şi pentru experţii în securitate cibernetică. A fost utilizat în numeroase atacuri cibernetice în diverse regiuni, cu accent pe frauda financiară şi spionajul corporativ.
Rafel RAT a fost dezvoltat şi distribuit iniţial pentru a obţine acces la date sensibile de pe dispozitivele Android infectate, cum ar fi mesaje SMS, jurnale de apeluri, contacte, parole stocate, locaţii şi fişiere media. Malware-ul a fost adaptat ulterior pentru a efectua atacuri de tip ransomware, criptând fişierele utilizatorilor şi cerând răscumpărări pentru deblocarea acestora.
Majoritatea victimelor acestor atacuri au utilizat telefoane Samsung, Xiaomi, Vivo şi Huawei, iar 87,5% dintre dispozitivele utilizate aveau un sistem de operare Android depăşit ce nu mai beneficia de actualizări de securitate .
Ultima campanie, desfăşurată în 2024, a avut ca ţinte entităţi de rang înalt, pe o arie geografică foarte largă, ce cuprinde Australia, China, Franţa, Germania, Italia, Pakistan, România, şi SUA.
În unele atacuri, victimele au fost convinse să instaleze RAT-ul prin intermediul unor aplicaţii foarte cunoscute (cum ar fi Black WhatsApp, Story Saver for Instagram etc.), aplicaţii de suport sau soluţii antivirus. În alte cazuri, atacurile au avut loc prin email-uri care foloseau tehnici de inginerie socială pentru a convinge destinatarii să deschidă documente ataşate sau să acceseze site-uri web infectate, instalând astfel malware-ul pe dispozitivele proprii.
Niciunul dintre aceste atacuri nu necesită acces cu drept de administrator (root), astfel încât acestea operează cu succes pe dispozitive cu sisteme de operare nemodificate. Rafel RAT funcţionează foarte bine pe Android 12 şi versiunile anterioare, dar au fost înregistrate atacuri reuşite şi asupra dispozitivelor cu Android versiunea 13.
"Metode de distribuţie (vectori de atac): e-mailuri de tip phishing - infractorii cibernetici folosesc adesea e-mailuri atent concepute care par a fi din surse legitime, conţinând link-uri sau ataşamente care, atunci când sunt accesate, duc la instalarea Rafel RAT; site-uri web maliţioase - utilizatorii pot fi înşelaţi să viziteze site-uri web compromise sau false care exploatează vulnerabilităţi în sistemul Android sau folosesc tehnici de inginerie socială pentru a convinge utilizatorii să descarce malware-ul; aplicaţii false - Rafel RAT este frecvent deghizat ca aplicaţie legitimă, precum actualizări de sistem, jocuri populare sau aplicaţii utilitare - acestea sunt distribuite prin magazine de aplicaţii neoficiale sau link-uri de descărcare directă; SMS şi conturi de social media: atacatorii pot folosi mesaje text sau platforme de social media pentru a răspândi link-uri către aplicaţii sau site-uri web infectate", se arată în comunicatul DNSC.
În context, reprezentanţii DNSC recomandă utilizatorilor să fie atenţi la verificarea e-mailurilor primite, în special a celor care conţin ataşamente sau link-uri suspecte, să descarce aplicaţiile doar din surse de încredere, folosind doar magazinele oficiale, cum ar fi Google Play Store şi să analizeze cu atenţie permisiunile aplicaţiilor solicitate la instalare sau la actualizare. De asemenea, link-urile sau ataşamentele suspecte trebuie scanate cu o soluţie de securitate instalată pe dispozitiv sau cu una disponibilă gratis online.
"Nu uitaţi să aplicaţi la timp update-urile pentru aceste soluţii de securitate! Pentru a vă proteja eficient împotriva ransomware, trebuie să vă concentraţi în principal pe poarta principală de acces a acestuia: comunicarea prin e-mail. Acestea se ascund adesea sub forma unor fişiere, aparent legitime, ce permit atacatorilor accesul la sistem şi rularea unor programe de exfiltrare şi/sau criptare a fişierelor de pe dispozitivele compromise. Actualizaţi de urgenţă sistemele de operare, programele antivirus, browser-ele web, clienţii de e-mail şi alte programe utilitare. Realizaţi periodic sesiuni de training cu personalul. Acestea sunt necesare atât pentru conştientizare/prevenire, cât şi pentru a şti ce este de făcut în cazurile în care au loc incidente de securitate cibernetică, astfel încât acestea să fie gestionate eficient. Nu ezitaţi să contactaţi Directoratul Naţional de Securitate Cibernetică (DNSC), în cazul în care suspectaţi că dispozitivele din cadrul entităţii dumneavoastră au fost compromise sau sunteţi subiectul unui atac cibernetic", sunt alte recomandări ale instituţiei. AGERPRES/(AS - autor: Andreea Marinescu, editor: Mariana Nica, editor online: Andreea Lăzăroiu)
Sursa foto: Directoratul Național de Securitate Cibernetică - DNSC/Facebook.com
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Conferință despre rolul educației în construirea viitorului, miercuri, la BNR
Guvernatorul Băncii Naționale a României (BNR), Mugur Isărescu, va susține miercuri, de la ora 12:30, cuvântul de deschidere al conferinței 'No Limits to Hope: Sense-making for alternative futures', organizată de Clubul de la Roma (CoR) și Asociația Română pentru Clubul de la Roma (ARCoR), potrivit unui anunț al băncii centrale.
Luca Niculescu apreciază că repornirea Centralei de la Cernavodă ar putea fi o chestiune de zile
Premierul Luca Niculescu declară că repornirea Centralei Nucleare de la Cernavodă ar putea fi o chestiune de zile, în condițiile unui debit îmbunătățit al Dunării, ca urmare a ploilor din ultima perioadă. 'Sper să avem vești bune în câteva zile. Sunt în dialog atât cu domnul ministru (al Energiei n.red.)

Ministrul Energiei și ambasadorul SUA în România au discutat despre Unitățile 3 și 4 de la Cernavodă și proiectul SMR de la Doicești
Ministrul Energiei, Dumitru Chisăliță, s-a întâlnit, marți, cu ambasadorul SUA în România, Darryl Nirenberg, discuțiile vizând proiectul Unităților 3 și 4 de la Cernavodă, dezvoltarea tehnologiei reactoarelor modulare mici (SMR) de la Doicești, precum și consolidarea Coridorului Vertical de Gaze. 'Ministrul En

INTERVIU/ Chisăliță: Propunerea mea va fi de a continua o schemă de sprijin pentru consumatorii casnici, pe partea de gaze naturale, și după 1 aprilie
Ministrul Energiei, Dumitru Chisăliță, intenționează să propună continuarea unei scheme de sprijin pentru consumatorii casnici de gaze naturale și după data de 1 aprilie, astfel încât să nu se poată discuta despre creșteri mari de prețuri, iar trecerea către o nouă etapă să se facă mai ușor. El a explicat, într-un interviu acordat AGE
Ministrul Finanțelor: Strategia Dunării devine cu atât mai importantă în contextul geopolitic actual
Strategia Dunării și statutul fluviului drept 'coloană vertebrală a economiei europene' sunt tot mai importante în contextul geopolitic actual, iar România are nevoie de aliați pentru a sublinia rolul Dunării, a declarat marți, la Tulcea, ministrul Finanțelor, Alexandru Nazare, care le-a recomandat întreprinzătorilor să anticipeze nevoile zonei.

Căprariu: IMM România propune un program de sprijin pentru firme, cu finanțări de până la 500.000 de euro
IMM România propune înființarea unui program național multianual, denumit 'IMM Energie Rezilientă', prin care întreprinderile mici și mijlocii să beneficieze de finanțări de până la 500.000 de euro pentru investiții în eficiență energetică și reducerea costurilor cu energia, a declarat marți președintele IMM București-Ilfov, Feli

IMM România: Anii 2027 și 2028 ar trebui să fie dedicați aplicării legislației europene existente, fără noi reglementări
Anii 2027 și 2028 ar trebui să fie dedicați aplicării și consolidării legislației existente, fără introducerea unor reglementări suplimentare pentru mediul de afaceri, a declarat marți președintele IMM România, Florin Jianu, în cadrul unei conferințe de presă, prezentând solicitările organizației europene SMEunited. 'SMEu
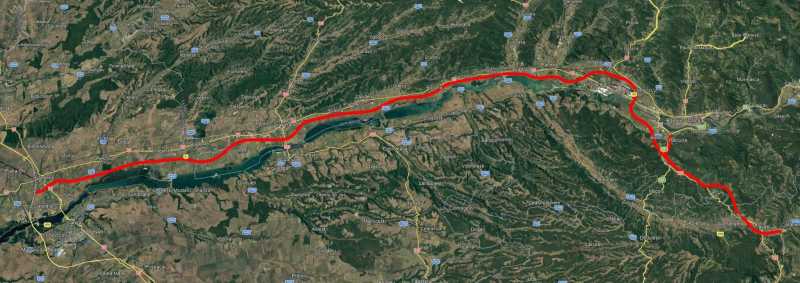
Studiul de prefezabilitate pentru drumul de mare viteză Găneasa-Râmnicu Vâlcea-Tigveni, avizat în Consiliul Tehnico-Economic al MTI
Consiliul Tehnico-Economic al Ministerului Transporturilor și Infrastructurii a avizat, marți, studiul de prefezabilitate pentru drumul de mare viteză Găneasa - Râmnicu Vâlcea - Tigveni, a anunțat ministrul de resort, Ștefan-Ovidiu Popa, pe pagina sa de Facebook. 'Încă un pas important pentru drumul de mare viteză Găneasa
DNSC: Vulnerabilități ale unor instalații frigorifice ce aparțin unui singur lanț comercial, raportate și în România
Șase magazine din România care aparțin unui singur lanț comercial au raportat creșteri anormale ale temperaturilor echipamentelor frigorifice, potrivit unei alerte publicate, marți, de Directoratul Național de Securitate Cibernetică (DNSC), în contextul valului de atacuri cibernetice asupra sistemelor frigorifice din mai multe țări din Europa.

Badea: Platforma pentru recrutarea muncitorilor străini ar putea fi deblocată la jumătatea lunii noiembrie
Platforma Work in Romania, utilizată în procedurile de recrutare a muncitorilor străini, ar putea fi deblocată la jumătatea lunii noiembrie, în urma identificării unei soluții tehnice, a anunțat marți președintele Patronatului Importatorilor de Forță de Muncă, Romulus Badea, în cadrul unei conferințe de presă organizate de IMM România.

Jianu: Economia nu mai poate aștepta; Guvernul trebuie să vină cu măsuri concrete de relansare
Economia românească nu mai poate aștepta, motiv pentru care Guvernul trebuie să vină cu măsuri concrete de relansare economică și de susținere a întreprinderilor mici și mijlocii, a declarat marți președintele IMM România, Florin Jianu, în cadrul unei conferințe de presă. 'Economia nu mai poate aștepta. Economia est

Ministrul Muncii: Responsabilitatea centralizării finale cu privire la procesul de dezinstituționalizare nu mai era la Alexandra Zară
Responsabilitatea centralizării finale și a verificării informațiilor din județe cu privire la procesul de dezinstituționalizare nu mai era la Alexandra Zară, fosta președintă a Autorității Naționale pentru Protecția Drepturilor Persoanelor cu Dizabilități (ANPDPD), pentru că termenul pentru centralizarea județeană s-a împlinit la două zile după ce aceasta a fo

Pîslaru: Lista cu 'morți' pe care o flutură ministrul Muncii este cea întocmită și semnată de Alexandra Zară, susținută de PSD
Lista cu 'morți' pe care o flutură ministrul Muncii este cea întocmită la 30 iunie și semnată de Alexandra Zară, fosta președintă a Autorității Naționale pentru Protecția Drepturilor Persoanelor cu Dizabilități (ANPDPD), numită și susținută de PSD, a afirmat fostul ministru interimar al Muncii, Dragoș Pîslaru. Reacția acest

Jianu: Vom solicita ferm Guvernului menținerea salariului minim pe economie pentru 2027
IMM România va solicita Guvernului menținerea salariului minim pe economie pentru anul 2027, în condițiile în care o nouă majorare ar putea accentua dificultățile economice și ar pune presiune suplimentară asupra companiilor, a declarat marți președintele organizației, Florin Jianu, în cadrul unei conferințe de presă. &

Ștefureac (INSCOP Research): România are nevoie, mai mult decât orice, de reclădirea încrederii
România are nevoie, mai mult decât orice, de reclădirea încrederii, în condițiile în care numai 16,6% dintre antreprenori consideră că țara se îndreaptă într-o direcție bună, iar 75,4% sunt pesimiști în această privință, a declarat marți directorul INSCOP Research, Remus Ștefureac. 'Româ