
#CyberFiles/ Turla - gruparea care a profitat de breşele existente la conexiunile prin satelit

Spionajul cibernetic reprezintă o altă extensie a întregului segment dezvoltat de către hackeri, iar sintagma "Scopul scuză mijloacele" se pare că devine, din ce în ce mai mult, sloganul acestora.
Astăzi, vom face cunoştinţă cu Satellite Turla, un intrus care a ţintit foarte sus, la propriu, prin accesarea adreselor de Internet cu conexiune prin satelit. Cu ajutorul acestei metode, atacatorii din spatele Turla au reuşit să producă pagube în peste 45 de ţări, inclusiv în România.
Nume de cod "IP cu conexiune prin satelit"
Din investigaţiile specialiştilor de la Kaspersky, derulate pe o perioadă de câţiva ani, a rezultat faptul că Satellite Turla avea în spate un grup APT (Advanced Persistent Threat - dezvoltatori de ameninţări persistente avansate, n.r.). Satellite Turla este cunoscut sub mai multe identităţi: Snake, Uroboros, WhiteBear, Venomous Bear şi Kypton.
Rezultatele unei cercetări referitoare la Turla au fost publicate în anul 2014, moment în care grupul de spionaj cibernetic era activ de cel puţin opt ani, susţin experţii. Concluzia raportului a fost aceea că acest grup este vorbitor de limbă rusă şi se evidenţiază prin mecanismul avansat de comandă şi control prin satelit, implementat în etapele finale ale atacului.
"Serverele de comandă şi control sunt vizate întotdeauna de către cercetătorii în securitate cibernetică şi de către autorităţi, pentru că de acolo sunt controlate toate operaţiunile, iar oprirea lor poate să afecteze funcţionarea campaniei sau chiar să o oprească. În plus, serverele C&C (Command & Control, n.r.) pot fi folosite pentru a afla indicii despre localizarea fizică a atacatorilor. Una dintre cele mai simple variante de conexiune la Internet prin satelit are o problemă: tot traficul care merge dinspre satelit înspre PC este necriptat, deci poate fi uşor interceptat. Grupul Turla a folosit această problemă în favoarea lor, ascunzându-şi traficul C&C", a fost concluzia specialiştilor.
Concret, infractorii cibernetici căutau IP-urile de Internet cu conexiune prin satelit care erau online şi alegeau unul pentru a-şi ascunde serverul C&C. În acest mod, dispozitivele infectate de Turla primeau instrucţiunea să trimită toate datele la IP-urile selectate.
Backdoor-ul operat de Turla (denumit LightNeuron), investigat şi de către cercetătorii de la Eset, era direcţionat asupra serverelor de e-mail Microsoft Exchange şi putea fi controlat prin intermediul documentelor din ataşament, utilizând steganografia pentru ascunderea comenzilor, notează Centrul Naţional de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), care citează portalul WeLiveSecurity aparţinând companiei Eset.
"LightNeuron funcţionează la acelaşi nivel de încredere ca şi aplicaţiile de securitate, cum ar fi filtrele de spam, permiţând, astfel, citirea şi modificarea tuturor e-mailurilor care trec prin serverul de email Microsoft Exchange compromis. De asemenea, malware-ul poate compune şi trimite e-mail-uri şi poate bloca e-mail-uri trimise de către utilizator", avertizau specialiştii.
În vara anului 2017, un raport realizat de către cei de la Kaspersky dezvăluia faptul că România a intrat în topul primelor zece ţări cu cele mai multe servere de comandă şi control (C&C) pentru atacuri informatice de tip Distributed Denial of Service (DDoS), ocupând atunci locul 6, după Coreea de Sud, SUA, Olanda, Japonia, Ucraina şi Bulgaria. Atacul de tip DDoS reprezintă cea mai întâlnită formă de infracţiune cibernetică, având ca ţintă website-uri importante şi mai rar computerele personale.
Rezultatele unei alte cercetări efectuată de Kaspersky, privind campania derulată de Grupul Turla, sunt confirmate în 2014 de către oficialii CERT-RO. Astfel, datele indicau faptul că România era ţara cu cele mai multe site-uri infectate (6), care susţineau atacurile respective în acel moment, aflându-se în acest fel pe primul loc în lume din perspectiva apetitului atacatorilor pentru noi victime.
Gruparea Turla şi operaţiunea "Epic"
Experţii în domeniu avertizau, în iulie 2014, că Turla, Snake sau Uroboros reprezintă una dintre cele mai sofisticate campanii de spionaj cibernetic active la acel moment. Analizele celor de la Kaspersky asupra operaţiunii denumite atunci "Epic" sau "Epiccosplay" au scos la iveală faptul că acest ultim proiect reprezenta o parte esenţială a mecanismului de infectare a victimelor. Tehnicile de operare ale celor două grupări (Epic şi Turla) indicau că între acestea exista o relaţie de cooperare sau chiar că sunt una şi aceeaşi grupare.
Datele centralizate la acea vreme arătau că victimele proiectului 'Epic' aparţineau unor categorii, precum: organizaţii guvernamentale (ministere al Afacerilor Interne, ministere al Economiei şi Comerţului, ministere ale Afacerilor Externe, servicii de informaţii şi securitate), ambasade, armată, organizaţii din domeniul Cercetării şi al Educaţiei, companii farmaceutice.
Analiştii Kaspersky au descoperit că atacatorii Epic Turla foloseau în atacurile de tip "watering hole" atât exploit-uri de tip "Zero-day", cât şi strategii de social engineering pentru a infecta ţintele. 'Watering holes' sunt site-uri de mare interes pentru victime, ce au fost compromise în prealabil de către atacatori şi au fost programate să injecteze coduri periculoase (exploit-uri) atunci când sunt vizitate de posibile ţinte. În funcţie de diverşi parametri şi de adresa de IP (inclusiv din registrul guvernamental), aceste site-uri îi servesc vizitatorului exploit-uri Java sau IE, dar şi aplicaţii false Adobe Flash Player sau Microsoft Security Essentials.
"După compromiterea sistemului, atacatorii primesc informaţii succinte despre ţintă şi, pe baza acestora, livrează pachete de fişiere pre-configurate, care conţin o serie de comenzi ce trebuie executate in sistem. În plus, atacatorii încarcă instrumente speciale, pentru a obţine acces şi la alte sisteme în reţeaua victimei. Printre acestea se numără un keylogger dedicat, arhivatorul RAR şi alte utilitare standard, cum ar fi utilitarul DNS Query de la Microsoft", explicau experţii, în raportul publicat în urmă cu cinci ani.
Şi jocul continuă...
Lucrurile nu s-au oprit însă aici, fiind remarcate legături între operaţiunile Turla şi alte manevre de spionaj cibernetic. La începutul anului 2014, cei de la Kaspersky au observat că operatorii Miniduke foloseau aceleaşi adrese de internet de tip "web-shell" pe serverele infectate ca şi echipa Epic. În acest fel, o legătură a operaţiunii Epic cu Turla şi Miniduke sugera, totodată, posibili autori vorbitori de limbă rusă, dat fiind faptul că, de exemplu, panoul de comandă şi control al Epic seta pagina de cod 1251, care este folosită pentru caracterele chirilice.
Pe durata atacurilor repetate şi extrem de sofisticate, derulate de-a lungul anilor, începând din 2004, Grupul Turla a folosit furnizori de Internet localizaţi în ţări din Orientul Mijlociu şi Africa, precum: Liban, Congo, Libia, Nigeria. De ce acolo? Răspunsul experţilor este că sateliţii utilizaţi în aceste ţări nu acoperă, de regulă, Europa sau America de Nord, ceea ce face ca atacurile să fie dificil de investigat de către majoritatea cercetătorilor.
Victimele Turla au fost localizate în peste 45 de ţări, printre care SUA, Rusia, Kazahstan, China sau Vietnam, dar şi România, iar ţintele vizate reprezentau instituţii guvernamentale, militare, din domeniul educaţiei şi ambasade, dar şi companii farmaceutice şi de cercetare.
Conform datelor oficiale, în România au fost identificate 15 victime, printre care două ministere, două instituţii guvernamentale, companii private, precum şi utilizatori de Internet rezidenţial sau mobil.
Povestea atacurilor Grupului Turla se pare că nu are un final, întrucât nu mai devreme de luna iulie a acestui an, experţii Kaspersky au descoperit o nouă campanie de malware derulată de către aceşti hackeri. Operaţiunea a fost botezată 'Topinambour'. În varianta actualizată, malware-ul este capabil să descarce şi să execute fişiere maliţioase pe sistemele compromise, iar, în mod identic cu campaniile anterioare, atacurile sunt îndreptate către organizaţii guvernamentale.
Pe acest subiect, CERT-RO arată, într-o informare, că pentru a se răspândi, virusul se foloseşte de kit-uri de instalare ale aplicaţiilor cunoscute, ca Softether VPN, psiphon3 sau activatoare Microsoft Office.
Precum un artist care doreşte să rămână în permanenţă în atenţia publicului şi să cucerească an de an topurile de specialitate, şi inamicii cibernetici sunt consecvenţi şi se reinventează. La fel se întâmplă şi în cazul Turla, care, prin mijloace mai mult sau mai puţin convenţionale, a reuşit să creeze un set de instrumente capabile să producă breşe de securitate importante pentru a obţine avantaje strategice.
În acest fel, cu fiecare an, spaţiul virtual devine un teren minat din care scapă cine... este mai abil. AGERPRES/(AS - autor: Daniel Badea, editor: Mariana Nica, editor online: Irina Giurgiu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie

Ministerul Energiei: Centrala Termoelectrică Iernut va intra în operare comercială cel târziu la finalul semestrului I 2027
Centrala Termoelectrică Iernut va fi în operare comercială începând cu finalul semestrului I din 2027, cel mai târziu, în timp ce sincronizarea centralei cu Sistemul Energetic Național (SEN) este estimată să aibă loc în primul trimestru al anului viitor, se arată într-un comunicat de presă al Ministerului Energiei, transmis sâm

CNAIR: Continuă lucrările pentru finalizarea Lotului 3 Afumați-Pantelimon, de pe Autostrada Bucureștiului A0 Nord
Lucrările de finalizare a Lotului 3 Afumați - Pantelimon, de pe Autostrada Bucureștiului A0 Nord, continuă, fiind montate parapetele de protecție, informează Compania Națională de Administrare a Infrastructurii Rutiere (CNAIR), într-o postare publicată, sâmbătă, pe pagina de socializare a instituției. 'Pe șantierul Lotului 3 al Autostrăzii Bucu
Bursa de Valori București a închis în creștere ultima ședință de tranzacționare a săptămânii
Bursa de Valori București (BVB) a închis în creștere ședința de vineri, iar valoarea tranzacțiilor s-a cifrat la 102,76 milioane de lei (19,23 milioane de euro). Principalul indice al bursei, BET, care include cele mai tranzacționate 20 de companii listate pe Piața Reglementată, s-a apreciat cu 0,88%, până la
Chiriac (CONAF): Nu putem avea o economie mai puternică colectând mai mult de la cei care muncesc deja
Confederația Națională pentru Antreprenoriat Feminin (CONAF) solicită revizuirea regimului contribuțiilor sociale minime aplicabile anumitor contracte part-time, în contextul în care proiectul rectificării bugetare pentru 2026 este fundamentat pe o contracție economică de 0,4%, iar veniturile estimate din impozitul pe salarii au fost diminuate cu aproxima

Alexandru Petrescu: Prosperitatea unei națiuni se construiește prin competență și încredere
Prosperitatea unei națiuni se construiește prin competență, încredere și capacitatea de a transforma inițiativa individuală în progres colectiv, susține președintele Autorității de Supraveghere Financiară (ASF), Alexandru Petrescu. Acesta a participat la Palatul Elisabeta, în cursul acestei săptămâni, la întâ

Autoritatea Vamală avertizează asupra riscurilor transportului de petarde și artificii ascunse în autoturisme
Inspectorii vamali și polițiștii de frontieră depistează tot mai frecvent, în această perioadă, articole pirotehnice ascunse printre bagajele din autoturismele care intră în România, fiind identificate recent zeci de petarde și artificii în punctele de trecere a frontierei Albița și Siret, potrivit unui comunicat al Autorității Vamale Rom&acir
Ministerul Finanțelor lansează o nouă ediție Fidelis, cu dobânzi de până la 7,75% la titlurile de stat în lei
Ministerul Finanțelor lansează, în perioada 6 - 13 noiembrie 2026, cea de-a XI-a ediție Fidelis din acest an, cu dobânzi de până la 7,75% la titlurile de stat în lei și de până la 6,60% la cele în euro, potrivit unui comunicat al instituției. Persoanele fizice rezidente și nerezidente, cu vârsta de pes
Autoritatea pentru Digitalizarea României lansează GIA, asistentul AI integrat în aplicația Ghișeul.ro
Autoritatea pentru Digitalizarea României (ADR) anunță lansarea GIA, un asistent digital integrat în aplicația mobilă Ghișeul.ro, disponibilă momentan doar pe Android și iOS. Potrivit unui comunicat al ADR transmis AGERPRES, soluția schimbă modul în care cetățenii interacționeaz
Guvernul a aprobat modificarea mecanismului de calcul al sprijinului financiar acordat fermierilor afectați de seceta din 2025
Guvernul a aprobat, în ședința de vineri, modificarea mecanismului de calcul al sprijinului financiar acordat fermierilor afectați de seceta din anul 2025, a anunțat Ministerul Agriculturii și Dezvoltării Rurale (MADR). Potrivit unui comunicat al MADR, a fost adoptată Hotărârea pentru modificarea și completarea HG nr. 751/2026 priv
Chisăliță, la Cernavodă: Proiectele de investiții din programul nuclear românesc, esențiale pentru asigurarea securității energetice
Proiectele de investiții care fac parte din programul nuclear românesc sunt esențiale pentru asigurarea securității energetice a României, a declarat, vineri, ministrul Energiei, Dumitru Chisăliță, care a efectuat o vizită de lucru la Centrala Nuclearoelectrică de la Cernavodă. ''Proiectele de investiții care fac parte din
Guvernul a aprobat vineri prima rectificare bugetară din 2026; fonduri suplimentare pentru sănătate, pensii și bugetele locale
Guvernul a aprobat, vineri, prima rectificare bugetară din 2026, care prevede fonduri suplimentare pentru medicamente și servicii medicale, plata pensiilor, servicii sociale și bugete locale, în condițiile menținerii țintei de deficit cash la 6,2% din PIB, potrivit unui comunicat al Ministerului Finanțelor. ''Guvernul a aprobat a
VIDEO Guvernul a adoptat o ordonanță cu măsuri pentru prevenirea unor blocaje financiare la sfârșitul anului (ministru)
Guvernul a adoptat, vineri, o ordonanță care cuprinde măsuri pentru prevenirea unor blocaje financiare la sfârșitul anului, inclusiv alocarea a 300 de milioane de lei pentru împrumuturi destinate asigurării încălzirii în sezonul rece, a anunțat ministrul Finanțelor, Alexandru Nazare, în briefingul de la finalul ședinței Executivului.
VIDEO Nazare: Bugetul pe 2027 va fi complicat de construit; pierdem 1,5% din PIB din PNRR
Bugetul pentru anul 2027 va fi complicat de construit, în condițiile în care România pierde finanțări din Planul Național de Redresare și Reziliență (PNRR) echivalente cu 1,5% din PIB și trebuie să integreze cheltuieli importante pentru apărare, a declarat vineri ministrul Finanțelor, Alexandru Nazare, după ședința de Guvern.
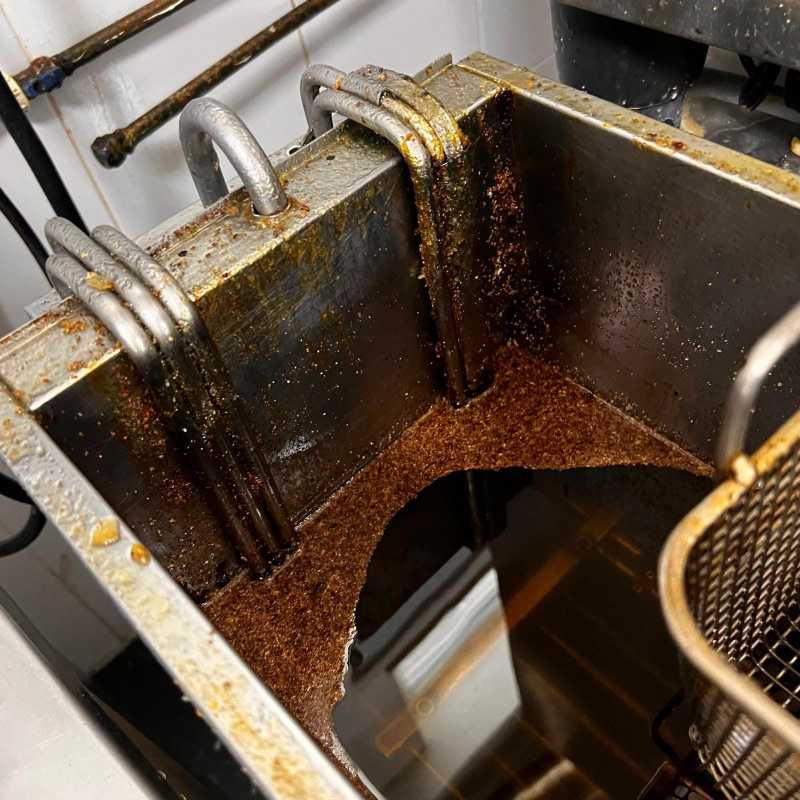
Protecția Consumatorilor a dat amenzi de peste 5,1 milioane de lei, în urma unor controale în toată țara
Comisarii pentru protecția consumatorilor au aplicat amenzi de peste 5,1 milioane de lei în urma unor controale efectuate în toată țara, care au vizat modul de comercializare a produselor alimentare și nealimentare, precum și prestarea de servicii. Potrivit unui comunicat al Autorității Naționale pentru Protecția Consumatorilor (AN
VIDEO Ministrul Finanțelor: Prima rectificare bugetară este vitală pentru accesul României pe piețele internaționale
Prima rectificare bugetară este vitală pentru accesul României pe piețele internaționale, a declarat vineri ministrul Finanțelor, Alexandru Nazare, care a avertizat însă că țara este într-un echilibru foarte fragil.