
#CyberFiles/ Grupul Lazarus şi jaful financiar al secolului pe rută cibernetică
Celebru pentru furtul a 81 de milioane de dolari din Banca Centrală a Bangladesh-ului, în urmă cu trei ani, atacul Lazarus se prezintă ca un malware care a făcut "carieră" prin atacurile îndreptate către instituţii financiare, cazinouri, companii care operează cu criptomonede şi dezvoltatori de software pentru companii de investiţii. Apăruţi din neant, ca orice atacatori cibernetici, membrii grupării Lazarus au reuşit să păcălească reţele de securitate considerate sofisticate până la un moment dat. În cele din urmă, infractorii au fost deconspiraţi.
Jaful record şi metodele de intruziune
Înainte ca experţii de la Kaspersky să publice rezultatele propriei cercetări pe subiectul Lazarus, în 2017, activitatea acestui grup se derulase deja timp de un an. Cu toată grija de a ascunde orice urmă, cel puţin un server pe care l-au spart într-o altă campanie conţinea în log-uri conexiuni de la IP-uri din Coreea de Nord, fapt care i-a determinat pe cercetători să creadă fie că atacatorii ar putea proveni din această ţară, fie că altcineva a plantat un indiciu atent confecţionat pentru a da vina pe Coreea de Nord sau că un utilizator din acest stat a vizitat accidental URL-ul de comandă şi control.
În cele din urmă, prima ipoteză s-a dovedit cea mai plauzibilă, fiind susţinută de faptul că atacatorii au făcut o greşeală destul de mare în timpul atacului lansat.
Grupul Lazarus este considerat responsabil de furtul a 81 de milioane de dolari din Banca Centrală a Bangladesh-ului, în 2016. Atacul a avut loc în luna februarie a acelui an, iar grupul necunoscut la acea vreme a încercat să sustragă de fapt 851 de milioane de dolari, însă în cele din urmă a trebuit să se mulţumească cu puţin peste 10% din total. "Ipotezele ulterioare au condus la ideea că Lazarus poate fi responsabil. Până atunci, grupul fusese cunoscut pentru o serie de atacuri asupra unor companii din industria producătoare, din media şi industria financiară, începând cu 2009", susţin analiştii în securitate informatică ai Kaspersky.
La câteva luni după ce au fost descoperiţi, creatorii din spatele Lazarus au încercat să pregătească o nouă operaţiune având ca ţinte instituţiile financiare din sud-estul Asiei, dar au fost întrerupţi de soluţiile Kaspersky. După alte câteva luni, au fost detectaţi în Europa şi, din nou, împiedicaţi să-şi pună planurile în aplicare.
Conform datelor centralizate pe subiectul Lazarus, ţintele preferate ale Grupului s-au dovedit a fi: instituţiile financiare, cazinourile, companiile care operează cu criptomonede, dezvoltatorii de software pentru companii de investiţii din ţări ca Bangladesh, Coreea, India, Vietnam, Indonezia, Costa Rica, Malaezia, Polonia, Irak, Etiopia, Kenya, Nigeria, Uruguay, Gabon şi Thailanda.
Care era modalitatea de acţiune gândită de Lazarus? Din analiza experţilor a reieşit faptul că vectorii de infectare erau fie accesul de la distanţă, fie un atac de tip "Watering-hole", adică infectarea unui site extern, de pe care un angajat al băncii accesează virusul, care apoi va aduce cu el şi alte componente. Ulterior, odată intraţi "în pâine", atacatorii rămâneau în reţea luni întregi pentru a o studia. Ce s-a dovedit ingenios şi periculos, în acelaşi timp, a fost că malware-ul care fura efectiv banii era capabil să păcălească securitatea instituţiilor financiare şi să genereze tranzacţii în numele băncii.
Atacurile celor din Lazarus au durat mai multe săptămâni. Numai în cazul incidentului din Asia de sud-est, din Bangladesh, atacatorii au avut acces la reţea cu şapte luni înainte ca echipa de securitate a băncii să solicite ajutor.
Experţi: Grupul Lazarus investeşte masiv în noi variante ale programelor malware
În luna mai a anului 2017, în plină agitaţie determinată de atacurile de ransmoware WannaCry, specialiştii din cadrul mai multor echipe de securitate cibernetică au readus în discuţie Grupul Lazarus. Astfel, analiştii din echipa globală de cercetare şi analiză (GReAT) a Kaspersky menţionau că un cercetător în securitate de la Google a publicat pe Twitter o mostră ce arăta o posibilă legătură între atacurile ransomware WannaCry, care au lovit mii de organizaţii şi utilizatori individuali din toată lumea, şi programul malware atribuit grupului Lazarus, responsabil pentru atacuri de amploare asupra unor organizaţii guvernamentale şi asupra unor instituţii media şi financiare.
Se amintea, la vremea respectivă, despre cele mai mari operaţiuni legate de Lazarus, şi care au inclus atât atacurile împotriva Sony Pictures, din 2014, cât şi jaful de la Banca Centrală din Bangladesh din 2016, precum şi o serie de atacuri similare din 2017. "Grupul Lazarus investeşte masiv în noi variante ale programelor lor malware, iar timp de câteva luni au încercat să creeze un set de instrumente care ar fi invizibile pentru sistemele de securitate. Specialiştii (...) au reuşit, însă, să identifice elementele specifice din modul în care aceştia îşi creau codurile, iar produsele companiei detectează şi blochează malware-ul folosit de gruparea Lazarus", nota Kaspersky.
Pe acelaşi subiect, experţii Bitdefender afirmau că atacurile care au avut ca ţintă companii internaţionale cu baze mari de date ale clienţilor fac parte dintr-un tipar de acţiuni cu un scop bine stabilit. "Nu trecuse nicio zi de la atacul asupra Sony, că acelaşi grup de hackeri (Lazarus, n.r.) a atacat reţeaua de siguranţă a lui Nintendo, un alt producător de jocuri de talie mondială. În ciuda faptului că, de această dată, pare că atacatorii nu au furat niciun nume, adresă, dată de naştere, e-mailuri, numere de telefon sau parole, ca în cazul Sony sau a multor alte companii, putem să deducem totuşi existenţa unui tipar de acţiuni dintr-o strategie care are ca ultim scop furtul unei cantităţi cât mai mari de date confidenţiale din servere care nu sunt protejate', a explicat Cătălin Cosoi, şeful Laboratorului de ameninţări online al Bitdefender.
Atacul asupra companiei Sony, petrecut în 2014, a avut loc în timp ce compania se pregătea să lanseze pelicula "Interviul", o satiră la adresa conducerii nord-coreene, ce îl are în rol principal pe Seth Rogen. Din cauza problemelor generate de atacul Lazarus, filmul a fost lansat cu întârziere.
Revenind la anul 2016, descoperim un nou atac al celor de la Lazarus împotriva Băncii Centrale a Rusiei, de unde au reuşit să extragă peste 30 de milioane de dolari. Informaţia a fost dezvăluită, atunci, de postul american de televiziune CNN, care cita oficiali ai instituţiei bancare. Experţii de la Symantec au afirmat, legat de acel atac, că la originea acestuia ar fi fost o grupare extrem de sofisticată ce ar avea legături cu Coreea de Nord, şi pe care ei au numit-o "Lazarus". Infracţiunea părea să respecte un model folosit la alte acţiuni similare care au afectat sisteme financiare din mai multe ţări, printre care Filipine, Ecuador, Vietnam sau Bangladesh.
Echipa globală de cercetare şi analiză din cadrul Kaspersky dezvăluie, în august 2018, o nouă operaţiune declanşată de către Grupul Lazarus şi care a vizat furtul de criptomonede. Avansul tehnologic în materie de tranzacţii financiare se pare că nu i-a intimidat pe atacatori care au găsit astfel o nouă metodă de furt, denumită AppleJeus. Prin intermediul acestui troian, atacatorii au pătruns în reţeaua unei case de schimb de criptomonede. AppleJeus se comporta ca un modul aflat în recunoaştere: mai întâi colecta informaţii generale despre computerul pe care a fost instalat, după care trimitea aceste date către serverul de comandă şi control.
"Dacă atacatorii decid că merită să fie atacat acel computer, codul infectat revine sub forma unei actualizări. Aceasta instalează un troian cunoscut ca Fallchill, un instrument vechi pe care grupul Lazarus a început recent să-l refolosească (...) În momentul instalării, troianul Fallchill le oferă atacatorilor acces aproape nelimitat la computer, permiţându-le să fure informaţii financiare valoroase sau să lanseze alte instrumente în acest scop", explicau, la momentul respectiv, specialiştii.
Că vorbim despre informaţii cu caracter personal sau despre sume valoroase de bani, sustrase din conturile băncilor, în orice situaţie Lazarus şi-a pregătit temeinic fiecare atac.
Cu toate acestea, pe durata mai multor ani, au existat şi puncte terminus ale operaţiunilor, determinate de metodele de contraatac găsite de către experţii în securitate cibernetică. Cel mai probabil, Lazarus nu va lăsa treaba neterminată şi va încerca să inoveze pentru a trece la următorul nivel. AGERPRES/(AS - autor: Daniel Badea, editor: Andreea Marinescu, editor online: Ady Ivaşcu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Modificări în circulația a opt trenuri de călători, în perioada 5 octombrie - 5 noiembrie
Lucrările la infrastructura feroviară în stația Târgu Jiu vor determina modificarea circulației în cazul a opt trenuri de călători, în perioada 5 octombrie - 5 noiembrie. Potrivit unui comunicat al CFR Călători, în perioada 5 octombrie - 4 noiembrie 2026, trenul IR 1825 București Nord - Craiova - Târgu Jiu se anulează pe dis
S-a constituit grupul de sprijin pentru IMM-uri din Parlamentul României
Membri ai Confederației Patronale IMM România și parlamentari din toate grupurile parlamentare ale Senatului și Camerei Deputaților au constituit grupul de sprijin pentru IMM-uri din Parlament, o platformă informală, voluntară și transpartinică ce are ca scop realizarea unui dialog constant pentru politici publice adaptate nevoilor reale ale antreprenorilor.
CONAF organizează la Madrid cea de-a treia ediție internațională a Galei Women in Economy
Confederația Națională pentru Antreprenoriat Feminin (CONAF) organizează, pe 29 septembrie 2026, la Madrid, cea de-a treia ediție internațională a Galei 'Women in Economy', eveniment dedicat promovării antreprenoriatului feminin și dezvoltării relațiilor economice dintre România și Spania. Gala 'Women in Economy - Spanish Edition' este co
Majoritatea românilor întreabă AI când nu știu ceva; România, pe ultimul loc în UE la utilizarea AI în companii (raport)
Majoritatea românilor (83%) apelează la Inteligența Artificială (AI), însă doar 15,4% o utilizează la locul de muncă, reiese dintr-o analiză prezentată, vineri, la o conferință de specialitate, de CES Institute. Conform datelor centralizate, cu toate acestea, România este pe ultimul loc în Uniunea Europeană (UE) la utilizarea AI î
Volatilitatea de pe piața petrolului, mai periculoasă pentru economia României decât un preț mare, dar previzibil (analist)
Anul 2026 va rămâne în manualele de economie ca anul în care piața petrolului și-a pierdut linia, iar pentru economia românească, deja fragilă, această volatilitate este mai periculoasă decât un preț mare, dar previzibil, arată o analiză, publicată vineri. Datele centralizate de think-tank-ul economic Frames relev
TollRo devine operațional de la 1 octombrie; rovinieta și tariful de drum, achitate prin noul sistem
Platforma TollRo va deveni operațională de la 1 octombrie 2026, ora 00:00, iar rovinieta, tichetul de rută și tariful TollRo vor putea fi achitate exclusiv prin noul Sistem de Tarifare Rutieră Electronică, potrivit unui comunicat de presă al Companiei Naționale de Administrare a Infrastructurii Rutiere (CNAIR). Etapa de testare a platformei, &
ANPC a amendat cu peste 4,2 milioane de lei agenți economici din diverse sectoare de activitate
Comisarii din cadrul Autorității Naționale pentru Protecția Consumatorilor (ANPC) au aplicat, în perioada 21-25 septembrie, amenzi totale de peste 4,2 milioane de lei, în urma controalelor efectuate la nivel național, în sectorul alimentar și nealimentar, alimentație publică și la unitățile de învățământ preșcolar cu program prelungit.
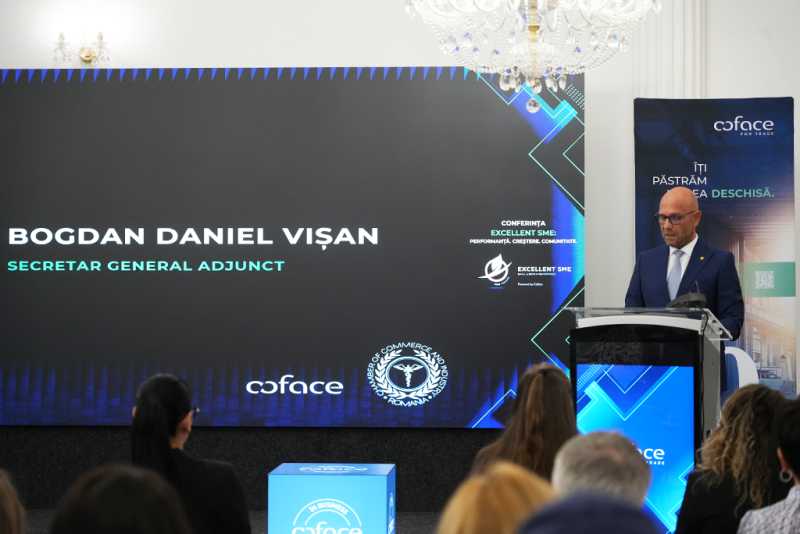
Vișan (CCIR): Deficitul de specialiști calificați rămâne o problemă majoră în România
Costurile salariale au crescut mai repede decât productivitatea muncii, iar deficitul de specialiști calificați rămâne o problemă majoră, a susținut secretarul general adjunct al Camerei de Comerț și Industrie a României (CCIR), Bogdan Vișan, în cadrul unui eveniment referitor la economia românească. Potrivit unui comunicat de pre
AMOFM București: Peste 8.100 de persoane au fost angajate în primele opt luni ale acestui an
Un număr de 8.124 de persoane, din care 3.960 de sex feminin, au fost încadrate în primele opt luni ale anului prin intermediul Agenției Municipale pentru Ocuparea Forței de Muncă (AMOFM) București, a anunțat vineri instituția. Din totalul persoanelor ocupate în această perioadă, 3.238 au fost peste 45 de ani (peste 55 ani, 1
APIA: Producătorii vitivinicoli mai pot depune cereri pentru investiții până la 19 octombrie
Producătorii vitivinicoli mai pot depune până la 19 octombrie 2026 cereri de finanțare pentru investiții, prin două intervenții pentru care sunt disponibile fonduri totale de 11,044 milioane de euro, a anunțat vineri Agenția de Plăți și Intervenție pentru Agricultură (APIA). ''APIA reamintește producătorilor vitivinicoli că sesiu
Vevera (ICI București): AI este prietenul nostru, dar în același timp și inamicul nostru
Inteligența Artificială (AI) este prietenul nostru, dar în același timp și inamicul nostru, a declarat, vineri, într-o conferință de specialitate, directorul general al Institutului Național de Cercetare-Dezvoltare în Informatică (ICI București), Adrian-Victor Vevera. ''În fiecare zi apar dezbateri despre AI, de
Câștigul salarial mediu net la nivel național a crescut anul trecut cu 307 lei, la 5.266 lei (statistică)
Câștigul salarial mediu brut lunar înregistrat la nivelul economiei naționale în anul 2025 a fost 8.716 lei, cu 8,1% (+655 lei) mai mare față de anul precedent, în timp ce câștigul mediu net a ajuns 5.266 lei, în creștere cu 6,2% (+307 lei) comparativ cu anul precedent, arată
Expert: AI înlocuiește mai mult de 50% dintre sarcinile pe care le facem astăzi
Inteligența Artificială (AI) înlocuiește mai mult de 50% dintre sarcinile pe care le facem astăzi, iar noua tehnologie trebuie să ne amplifice calitățile și să fie o extensie a ceea ce putem face, a valorii și expertizei noastre, a declarat, vineri, într-o conferință de specialitate, Mohammed Benzakour, specialist în transformare organizațională și
Ministerul Economiei lucrează la adaptarea legislației românești la Regulamentul European privind închirierea pe termen scurt
Ministerul Economiei, Digitalizării, Antreprenoriatului și Turismului (MEDAT) lucrează la adaptarea legislației românești pentru armonizare cu regulamentul European 1028/2024, privind închirierea pe termen scurt, a declarat, vineri, Alin Grigore, director general în cadrul ministerului, la un eveniment de specialitate. '&
Bursa de la București se afla pe creștere, vineri, după o oră de la debutul tranzacțiilor
Bursa de Valori București (BVB) se afla pe creștere, vineri, la o oră de la debutul tranzacțiilor, cu un rulaj de 16,74 milioane de lei (3,17 milioane de euro). Indicele principal BET, care arată evoluția celor mai lichide 20 de companii, înregistra o apreciere de 0,99%, iar indicele BET-Plus, care refle