
Breșa de securitate PHP arată cât de mult s-a scurtat timpul de reacție al companiilor în era AI (experți)
O breșă ascunsă de peste zece ani în limbajul de programare PHP a devenit, în această săptămână, o urgență globală, iar cazul arată cât de mult s-a scurtat în era Inteligenței Artificiale (AI) timpul pe care îl are o companie să reacționeze, afirmă experții în securitate cibernetică.
Potrivit unui comunicat de presă al Zitec, transmis vineri AGERPRES, calendarul s-a comprimat după ce informațiile despre vulnerabilitățile descoperite au fost publicate pe data de 20 octombrie, iar echipa PHP a lansat update-urile de urgență pe 21 octombrie, cu o zi mai devreme decât era planificat.
'Autoritățile de securitate din Europa au cerut organizațiilor să își actualizeze imediat sistemele. Impactul e semnificativ, pentru că, potrivit W3Techs, PHP rulează pe 69,3% dintre site-urile al căror limbaj server-side este cunoscut. (...) cazul arată cât de mult s-a scurtat în era AI timpul pe care îl are o companie ca să reacționeze. Vulnerabilitățile, înregistrate ca CVE-2026-109618 și CVE-2026-109619, se regăsesc în PHP de mai bine de zece ani, iar semnalele au existat cu mult înainte de momentul de acum', se arată în comunicat.
Experții Calif, companie de AI red-teaming din California, subliniază faptul că întreg comportamentul care stă la baza problemei a fost semnalat într-un 'bug report' încă din anul 2020, fără urmări, iar în 2024, în timpul primului audit extern de securitate al PHP, un dezvoltator din echipa de bază a observat primele semne ale vulnerabilității, după cum confirmă chiar PHP Foundation. A
'Anul acesta, modelele AI de ultimă generație au schimbat situația. Wiz, Google, OpenAI și Calif au descoperit vulnerabilitățile în august, cu ajutorul AI, și le-au ținut confidențiale până când update-urile au fost pregătite. Wiz descrie momentul ca pe un punct de inflexiune, în care AI-ul a transformat un cod vulnerabil vechi de peste zece ani într-un atac funcțional', punctează sursa citată.
CERT-EU, echipa de răspuns la incidente de securitate a instituțiilor Uniunii Europene, a evaluat ambele vulnerabilități cu scorul CVSS de 9,2, ceea ce arată că, în anumite condiții, acestea permit unui atacator să ruleze cod pe server de la distanță, fără autentificare, și să citească din memoria serverului informații, precum parole, chei API sau certificate. În acest context, pentru o companie, riscul se traduce în date ale clienților expuse, servicii care pot fi oprite și acces la sistemele conectate.
'Pentru că vulnerabilitatea se află în PHP, platforma pe care rulează aplicațiile, o companie poate fi expusă chiar dacă propriul cod este scris și întreținut corect. Evaluările experților s-au nuanțat pe măsură ce au apărut mai multe date. Amazon Threat Intelligence a înregistrat o primă tentativă de exploatare pe 17 octombrie, cu patru zile înaintea dezvăluirii publice. Pe 22 octombrie, Sansec, companie specializată în securitatea platformelor de e-commerce, a apreciat că o exploatare în masă e mai puțin probabilă decât se estima inițial, pentru că un atac are nevoie de cunoștințe specifice despre serverul vizat și de anumite condiții de configurare. În același timp, companii de securitate precum watchTowr au raportat tentative active de exploatare, iar agenția americană de securitate cibernetică CISA nu observase exploatări la momentul alertei sale din 21 octombrie. Pentru o companie, concluzia rămâne aceeași, pentru că riscul e real și update-ul are prioritate', susține Zitec.
Organizațiile mari au reacționat pe măsură: Wikimedia Foundation - care operează Wikipedia - a scos temporar din funcțiune o parte dintre sisteme, ca măsură de precauție, iar în România, Directoratul Național de Securitate Ciberetică (DNSC) a emis o alertă pentru cele două vulnerabilități.
'PHP2Shell nu a fost singurul incident major al săptămânii. Tot între 17 și 20 octombrie, s-a aflat că cheile private ale opt certificate au fost compromise. Astfel de chei pot fi folosite pentru a emite certificate false pentru site-uri pe care atacatorul nu le controlează. Browserele majore au blocat certificatele afectate, eMudhra le-a revocat, iar proiecte precum Composer, managerul de pachete al ecosistemului PHP, și-au actualizat listele de certificate de încredere. Potrivit eMudhra, doar unul dintre cele opt certificate era folosit în producție și niciunul nu emisese certificate către utilizatori finali. În paralel, GitLab, platformă de dezvoltare software și CI/CD, a lansat în octombrie update-uri pentru vulnerabilitatea CVE-2026-97229, cu scorul maxim de 10, după ce o altă vulnerabilitate cu același scor, CVE-2026-85706, fusese exploatată activ în septembrie', se precizează în comunicat.
La momentul actual, update-urile oficiale acoperă versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35, în timp ce PHP 8.1 și versiunile mai vechi au ajuns la 'end-of-life', iar pentru PHP 7.4, 8.0 și 8.1 au fost publicate doar backport-uri minimale de cod-sursă, care trebuie integrate și testate de fiecare echipă.
'Experiența ultimelor zile confirmă că viteza de reacție depinde de infrastructura construită dinainte. Pe proiectele pe care le operează pentru clienți, Zitec a răspuns în două etape. Înaintea publicării update-urilor oficiale, echipa de incident a urmărit în timp real informațiile din surse verificate și a aplicat măsuri țintite, inclusiv reguli de WAF, care au protejat aplicațiile împotriva tentativelor de exploatare. În paralel, echipa a aplicat o măsură separată pentru incidentul eMudhra. În a doua etapă, în 15 minute de la publicarea imaginilor PHP actualizate, pipeline-urile automate au generat imaginile specifice fiecărui proiect, iar echipele le-au verificat, testat și lansat în mediile de producție. Proiectele au rămas cu zero atacuri confirmate până la data publicării', conform sursei citate.
Una dintre recomandările experților, ca prim pas, este instalarea update-ului PHP cât mai curând, iar un Web Application Firewall pus în fața aplicațiilor expuse blochează tiparele de atac cunoscute și câștigă timp până la update.
'Cloudflare a livrat reguli dedicate inclusiv pe planul gratuit, cu aproximativ nouă ore înainte de dezvăluirea publică, iar echipa Zitec lucrează cu astfel de soluții specializate, precum Cloudflare și Google Cloud Armor. Totuși, WAF-ul rămâne o apărare suplimentară, iar Cloudflare își descrie propriile reguli drept o soluție temporară, ajustată pe măsură ce atacatorii își schimbă metodele. Incidentul eMudhra adaugă o recomandare pentru toate companiile, indiferent dacă folosesc sau nu PHP: listele de certificate de încredere din aplicații, biblioteci și containere trebuie actualizate odată cu restul stack-ului tehnologic, pentru că browserele s-au protejat automat, dar multe aplicații au nevoie de un update explicit', notează specialiștii.
Totodată, pe termen lung, se recomandă companiilor să trateze update-urile, protecția aplicațiilor și planul de reacție ca parte din strategia de business. AGERPRES/(AS - redactor: Daniel Badea, editor: Mariana Nica, editor online: Ada Vîlceanu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
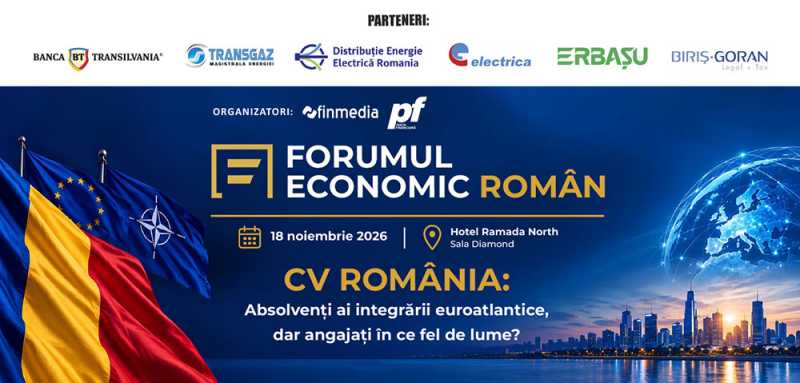
Dezbatere despre competitivitatea României la Forumul Economic Român 2026, organizat miercuri
Specialiști din diverse domenii participă, miercuri, la Forumul Economic Român 2026, un eveniment care propune o evaluare a României dincolo de calificările sale formale. 'România are un CV internațional respectabil. Este membră a NATO și a Uniunii Europene, iar parcursul către OCDE îi completează portofoliul de calificări instituți

Minstrul Investițiilor le cere antreprenorilor să propună direcții de dezvoltare, la consultările privind Cadrul Financiar Multianual 2028-2034
Ministrul Investițiilor și Proiectelor Europene, Alexandru-Mihai Ghigiu, le-a cerut, marți, antreprenorilor prezenți la Topul Național al Firmelor Private din România să propună direcții de dezvoltare pentru România la viitoarele consultări referitoare la Cadrul Financiar Multianual al Uniunii Europene pentru perioada 2028-2034. 'Vă invit să ne

Stoica: Mediul de afaceri nu este doar un partener al statului, este unul dintre motoarele dezvoltării României
Mediul de afaceri nu este doar un partener al statului, este unul dintre motoarele dezvoltării României, a afirmat, marți, Marcel-Alexandru Stoica, ministrul Dezvoltării, Lucrărilor Publice și Administrației, la Topul Național al Firmelor Private din România. 'Se vorbește mult despre dezvoltarea economică, dar dezvoltarea nu se face din discurs

Manole: Încrederea, în mediul de business, ca și în societate, e un ingredient important care se va construi încet-încet
Încrederea, în mediul de business, ca și în societate, este un ingredient important care se va construi încet-încet, prin proiecte comune și respectarea obiectivelor legitime pe care le au și antreprenorii și lucrătorii din această țară, a declarat, marți, Florin Manole, ministrul Muncii, Familiei, Tineretului și Solidarității Sociale, la Topul

Jianu: Statisticile arată că avem o productivitate în creștere, însă România își caută în continuare modelul economic
Datele statistice arată că avem o productivitate în creștere, însă mesajul general e acela că România își caută în continuare modelul economic, a declarat, marți, președintele IMM România, Florin Jianu, la Topul Național al Firmelor Private din România. 'În acest an am analizat 928.000 de companii, în c

Europa ar putea plăti 450 de miliarde de euro pentru importurile de combustibili fosili, în 2026 (consilier DG ENER)
Europa a plătit aproximativ 112 miliarde de euro în plus pentru importurile de combustibili fosili, față de cât ar fi achitat în alte condiții, iar anul acesta este posibil să ajungem la 450 de miliarde de euro, a transmis, marți, Tudor Constantinescu, consilier principal al directorului general pentru energie (DG ENER) din cadrul Comisiei Europene, î
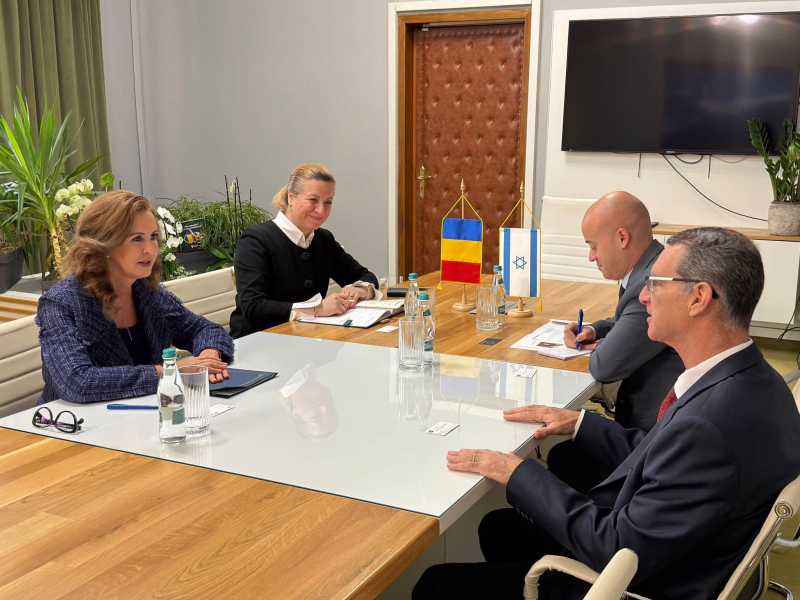
România și Israel vor colabora în cadrul unor programe de mediu (ministru)
România și Israel au pus bazele unei colaborări pe o serie de programe de mediu, ce vizează gestionarea resurselor de apă și a pădurilor, dar și inițiative de educație ecologică pentru copii și tineri, a transmis ministrul Mediului, Apelor și Pădurilor, Natalia Intotero, într-o postare publicată, marți, pe propria pagină de socializare. 'Astăzi

Declinul demografic ar putea afecta piața muncii din România mai mult decât inteligența artificială (analiză)
Reducerea populației de vârstă activă ar putea reprezenta, până în 2035, o presiune mai mare asupra pieței muncii din România decât eliminarea locurilor de muncă prin inteligență artificială (AI), în condițiile în care automatizarea nu va putea compensa integral efectele declinului demografic, potrivit unei analize realizate

Aproape 6 din 10 români își acoperă cheltuielile lunare, dar rămân cu foarte puțini bani (sondaj)
Aproape 59% dintre români susțin că veniturile le acoperă cheltuielile lunare, dar le rămân foarte puțini bani sau reușesc doar să se descurce de la o lună la alta, în condițiile în care creșterea costului vieții pune presiune asupra bugetelor personale, potrivit unui sondaj realizat prin platforma iVOX, la inițiativa tbi bank. 'Rom
București ocupă penultimul loc într-un clasament european privind calitatea aerului (studiu)
Capitala României ocupă locul 39 din 40 în clasamentul european 'Free to Breathe' ('Liberi să respirăm') 2026, realizat de campania europeană Clean Cities. 'Capitala primește calificativul F, cel mai slab posibil, cu doar 17,9 puncte din 100. Doar Atena stă mai prost. Bucureștiul se numără printre cele 18 orașe care nu respectă
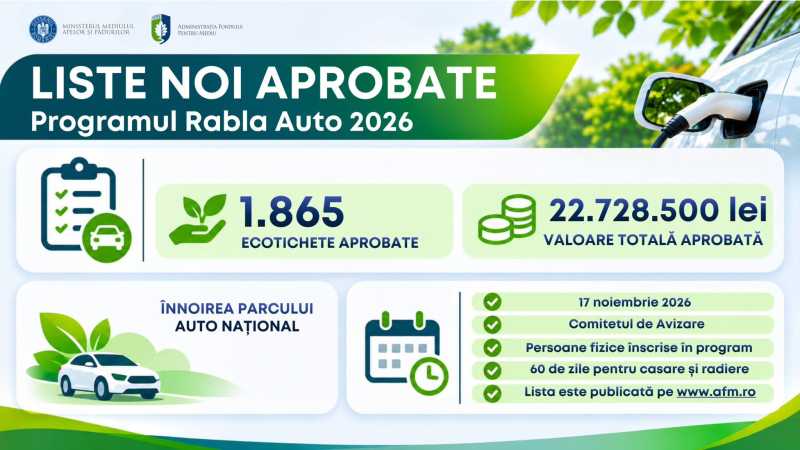
AFM a aprobat ecotichete de peste 22,7 milioane de lei în Programul 'Rabla 2026' pentru persoane fizice
Administrația Fondului pentru Mediu (AFM) a aprobat, marți, în cadrul ședinței Comitetului de Avizare, 1.865 de ecotichete, în valoare de aproape 22,73 milioane de lei, pentru persoanele fizice înscrise în Programul Rabla Auto 2026. 'Continuăm să susținem, prin Programul Rabla Auto 2026, înnoirea parcului auto

Trei din patru români nu pot face față unei cheltuieli neprevăzute echivalente cu șase salarii (studiu)
Aproximativ 73% dintre români declară că nu ar putea acoperi o cheltuială neprevăzută echivalentă cu șase salarii lunare, în condițiile în care doar 31,1% au economii suficiente pentru a-și acoperi cheltuielile timp de cel puțin șase luni, arată studiul Barometrul Datoriilor 2026, realizat de Kantar pentru KRUK România. Potrivit cercetă
MADR: Carnea proaspătă de porc va avea un termen de valabilitate de maximum opt zile de la sacrificare (proiect)
Carnea proaspătă de porc refrigerată va avea un termen de valabilitate de maximum opt zile de la data sacrificării, iar unitățile de tranșare și ambalare nu vor putea să prelungească sau să modifice termenul stabilit inițial, potrivit unui proiect de ordin comun al Autorității Naționale Sanitare Veterinare și pentru Siguranța Alimentelor (ANSVSA), Autorității Naționa
Comisia Europeană a redus semnificativ estimările privind evoluția economiei românești în 2026
Comisia Europeană a redus semnificativ estimările privind evoluția economiei românești în acest an, indicând un declin de 0,3%, față de un avans de 0,1% cât estima în primăvară, în timp ce rata inflației ar urma să se situeze la 7,9%, față de un nivel de 7% anunțat anterior, conform previziunilor economice de toamnă, publicate marț

ANM: Vreme mai caldă decât normalul perioadei în București, dar cu ploi și intensificări ale vântului
Vremea în București va fi mai caldă decât în mod obișnuit pentru această perioadă, cu temperaturi maxime situate între 15 și 18 grade Celsius, însă sunt așteptate ploi temporare și intensificări ale vântului, care vor atinge viteze de 50-55 km/h, potrivit prognozei speciale pentru Capitală, publicate de Administrația Națională de M