
Cum își pot evalua companiile maturitatea de securitate înainte de un incident cibernetic
Sursă: imagine editată cu AI
O companie își poate evalua maturitatea de securitate prin analizarea proceselor, controalelor, dovezilor și capacității de reacție, înainte ca un incident cibernetic să îi testeze limitele. Maturitatea nu înseamnă că organizația nu va fi niciodată atacată. Înseamnă că știe ce trebuie să protejeze, unde există lacune, cine ia deciziile și cât de repede poate reveni la activitatea normală.
Ce înseamnă maturitatea de securitate pentru o companie?
Maturitatea de securitate arată cât de bine reușește o organizație să își gestioneze riscurile în mod repetabil, măsurabil și documentat. Ea include mai mult decât existența unui antivirus, a unui firewall sau a unor soluții de backup. Contează și modul în care sunt administrate identitățile, revizuite drepturile, protejate datele, analizate alertele și testate procedurile.
O companie cu maturitate redusă reacționează de obicei după apariția unei probleme. Deciziile depind de câteva persoane, inventarul sistemelor este incomplet, iar procedurile există doar informal. O companie mai matură are responsabilități clare, controale urmărite constant, dovezi verificabile și un proces prin care își îmbunătățește securitatea.
Pentru o evaluare inițială poate fi folosită o scală simplă:
- Ad-hoc: măsurile sunt aplicate ocazional, fără un proces stabil.
- Reactiv: organizația răspunde la probleme, dar nu previne sistematic riscurile.
- Documentat: există politici și proceduri, însă aplicarea lor nu este întotdeauna verificată.
- Măsurat: controalele au responsabili, indicatori și dovezi.
- Îmbunătățit: rezultatele, incidentele și testele duc la ajustarea continuă a proceselor.
Scopul evaluării nu este obținerea unui scor cât mai mare, ci identificarea diferenței dintre nivelul dorit și nivelul demonstrat prin dovezi.
De ce ar trebui făcută evaluarea înaintea unui incident?
Evaluarea preventivă permite companiei să ia decizii într-un moment în care are timp să compare opțiuni, să stabilească priorități și să aloce resurse. După un incident, aceleași decizii pot fi luate sub presiunea întreruperilor, a pierderii datelor și a incertitudinii.
O analiză înaintea incidentului poate ajuta la:
- identificarea sistemelor și proceselor critice;
- descoperirea conturilor, aplicațiilor sau dispozitivelor neadministrate;
- clarificarea responsabilităților dintre IT, management, juridic și comunicare;
- verificarea modului în care sunt realizate și restaurate backup-urile;
- prioritizarea investițiilor în funcție de risc și impact asupra activității;
- pregătirea documentelor și dovezilor relevante pentru autoevaluări, audituri sau solicitări contractuale.
Rezultatul util nu este o promisiune că riscul dispare. Este o imagine realistă asupra capacității companiei de prevenire, detectare, răspuns și recuperare.
Ce domenii trebuie analizate într-o evaluare a maturității?
O evaluare relevantă trebuie să acopere atât controalele tehnice, cât și procesele de management. Cele mai importante domenii sunt următoarele.
Guvernanță, politici și responsabilități
Prima întrebare este dacă securitatea are un proprietar clar în organizație. Trebuie verificat cine aprobă politicile, cine urmărește aplicarea lor și cine decide în cazul unei excepții.
Evaluarea poate analiza:
- politica generală de securitate;
- regulile privind utilizarea echipamentelor și serviciilor cloud;
- responsabilitățile pentru acces, backup, vulnerabilități și incidente;
- frecvența revizuirii documentelor;
- modul în care sunt aprobate și urmărite excepțiile.
O politică nesemnată, necunoscută angajaților sau necorelată cu configurațiile reale oferă o protecție limitată. Documentele trebuie comparate cu modul efectiv de lucru.
Inventarul activelor și evaluarea riscurilor
Compania nu poate proteja constant ceea ce nu știe că deține. Inventarul ar trebui să includă servere, stații de lucru, dispozitive mobile, aplicații, conturi cloud, baze de date, sisteme industriale, conexiuni externe și furnizori critici.
Pentru fiecare activ important se pot nota:
- Proprietarul: cine răspunde de sistem sau de date?
- Importanța: ce se întâmplă dacă activul devine indisponibil?
- Accesul: cine îl poate utiliza și de ce?
- Protecția: ce controale sunt aplicate?
- Recuperarea: poate fi restaurat și în cât timp?
Inventarul trebuie revizuit după schimbări organizaționale, implementări de aplicații, externalizări sau plecări din companie.
Identitate, acces și privilegii
Accesul trebuie acordat pe baza rolului și a nevoii reale de a utiliza o resursă. Evaluarea poate verifica dacă sunt folosite autentificarea multifactor, principiul privilegiului minim și revizuiri periodice ale drepturilor.
Se recomandă verificarea următoarelor aspecte:
- conturile foștilor angajați sunt dezactivate rapid;
- conturile privilegiate sunt separate de cele obișnuite;
- accesul furnizorilor este limitat și urmărit;
- drepturile sunt revizuite după schimbarea rolului;
- există jurnalizare pentru acțiunile importante;
- autentificarea este centralizată acolo unde acest lucru este potrivit.
Centralizarea accesului poate simplifica administrarea, dar nu înlocuiește autorizarea corectă, segregarea responsabilităților și verificarea periodică a privilegiilor.
Protecție, detectare și monitorizare
Un nivel bun de maturitate presupune să existe atât măsuri preventive, cât și capacitatea de a observa comportamente neobișnuite. Analiza poate include actualizările, gestionarea vulnerabilităților, protecția endpoint-urilor, securitatea emailului, segmentarea rețelei și colectarea jurnalelor.
Nu este suficient ca o soluție să genereze alerte. Compania trebuie să știe cine le analizează, în ce interval, ce criterii determină escaladarea și cum este păstrată dovada investigației. Alertele trebuie corelate cu activele și procesele importante, astfel încât echipa să poată distinge o anomalie minoră de un eveniment care necesită răspuns.
Răspunsul la incidente
Un plan de răspuns trebuie să spună ce face compania în primele minute și ore după identificarea unei probleme. Documentul ar trebui să includă criterii de escaladare, persoane de contact, responsabilități, metode de izolare, reguli pentru păstrarea dovezilor și pașii de comunicare.
Planul trebuie verificat prin exerciții. O procedură neexersată poate conține numere de telefon vechi, responsabilități neclare sau dependențe care nu au fost observate. După fiecare test, compania ar trebui să consemneze ce a funcționat, ce a întârziat reacția și ce trebuie schimbat.
Continuitate, backup și recuperare
Securitatea nu se încheie în momentul în care accesul atacatorului este blocat. Compania trebuie să poată continua procesele esențiale și să restaureze sistemele afectate.
Evaluarea poate verifica:
- frecvența backup-urilor;
- separarea copiilor de mediul principal;
- protecția backup-urilor împotriva modificării neautorizate;
- testarea restaurării;
- prioritățile pentru reluarea activității;
- dependențele față de furnizori și servicii cloud.
Existența unui backup nu demonstrează automat capacitatea de recuperare. Dovada relevantă este un test documentat, cu rezultate și acțiuni corective.
Furnizori, instruire și comportamentul utilizatorilor
Maturitatea depinde și de organizațiile externe și de oamenii care folosesc sistemele zilnic. Compania ar trebui să știe ce furnizori au acces la date, ce obligații de securitate sunt prevăzute în contracte și cum sunt verificate aceste obligații.
În paralel, angajații trebuie să primească instruire adaptată rolului, nu doar o prezentare generală anuală. Evaluarea poate urmări participarea la instruiri, modul de raportare a mesajelor suspecte și rezultatele exercițiilor de simulare.
Astfel, cultura de securitate devine un control observabil, nu doar un mesaj intern.
Cum poate fi făcută evaluarea, pas cu pas?
O evaluare practică începe prin stabilirea domeniului: entități, sedii, utilizatori, aplicații, date, procese și furnizori incluși. Fără această delimitare, concluziile pot fi prea generale pentru a ghida investițiile.
1. Colectarea informațiilor
Se analizează politici, inventare, rapoarte de vulnerabilitate, configurații, registre de acces, rezultate de backup, proceduri de incident și dovezi de instruire.
Interviurile cu echipele tehnice și cu managerii ajută la identificarea diferențelor dintre documente și practică.
2. Acordarea unui nivel argumentat
Fiecare domeniu primește un nivel pe baza dovezilor disponibile. Dacă o procedură este declarată, dar nu există înregistrări sau teste, evaluarea ar trebui să marcheze această limitare.
3. Identificarea lacunelor
Pentru fiecare diferență se notează riscul, impactul posibil, dovada analizată și controlul lipsă sau aplicat parțial. Este utilă separarea problemelor urgente de cele care țin de maturizarea pe termen lung.
4. Validarea cu managementul
Rezultatele tehnice trebuie traduse în impact asupra activității, resurse necesare, dependențe, termen și responsabil. Astfel, raportul devine un instrument de decizie, nu doar o listă de deficiențe.
Cum se transformă evaluarea într-un plan de remediere?
Fiecare acțiune ar trebui să aibă un responsabil, o prioritate, un termen și un criteriu de finalizare.
Un plan pentru acces neverificat poate include:
- Riscul: existența unor drepturi excesive;
- Acțiunea: realizarea unei revizuiri periodice a accesului;
- Responsabilul: echipa IT împreună cu proprietarul aplicației;
- Dovada finalizării: un raport de revizuire și lista acțiunilor corective.
Pentru un backup netestat:
- Riscul: capacitate incertă de recuperare;
- Acțiunea: realizarea unui exercițiu de restaurare;
- Responsabilul: echipa IT;
- Dovada finalizării: rezultatele documentate ale testului.
Pentru un plan de incidente neexersat:
- Riscul: reacție întârziată și responsabilități neclare;
- Acțiunea: organizarea unei simulări de incident;
- Responsabilul: managementul și echipa IT;
- Dovada finalizării: raportul exercițiului și măsurile stabilite.
Ordinea acțiunilor trebuie stabilită în funcție de expunere, impact, dependențe și efort. Nu toate măsurile urgente sunt cele mai costisitoare. Uneori, clarificarea responsabilităților sau dezactivarea conturilor inutile reduce rapid expunerea.
Când este util sprijinul specializat?
Sprijinul specializat este util când compania nu are o imagine completă asupra activelor, când responsabilitățile sunt împărțite între mai multe echipe sau când trebuie pregătite dovezi pentru o autoevaluare ori un audit.
Security OptiApp poate fi prezentat în acest context ca soluție pentru evaluarea maturității, identificarea lacunelor, colectarea dovezilor tehnice și documentare, formularea recomandărilor și urmărirea măsurilor de remediere.
Rolul său este de preauditare și pregătire pentru evaluare, nu de audit formal, certificare sau garanție de conformitate.
Cum ar trebui să arate concluzia evaluării?
O companie matură din punct de vedere al securității nu este o companie care pretinde că nu are riscuri. Este o organizație care își cunoaște activele, își înțelege expunerea, își testează controalele și poate demonstra ce face pentru a reduce riscurile.
Evaluarea făcută înaintea unui incident oferă timp pentru prioritizare, clarificarea responsabilităților și îmbunătățirea proceselor.
Dacă vrei să afli unde se află organizația ta și ce măsuri ar trebui prioritizate, poți discuta cu echipa Optimizor despre o evaluare a maturității de securitate. Rezultatele trebuie revizuite periodic după schimbări organizaționale importante.
Contact Optimizor
Adresă: Emanoil Porumbaru 93-95, Park Avenue Business Center, București, 011424
site: https://www.optimizor.ro/, email: hello@optimizor.com, Tel.: +40741.080.753
AGERPRES nu îşi asumă responsabilitatea pentru informaţiile conţinute de comunicatele primite şi publicate în fluxul de ştiri sau pe site-ul public. Responsabilitatea conţinutului aparţine exclusiv emitentului comunicatului de presă.
Agenţia Naţională de Presă AGERPRES nu poate fi trasă la răspundere pentru informaţii inexacte/false transmise de către emitenţii comunicatelor de presă.
AGERPRES îşi rezervă dreptul de a nu publica comunicatele de presă care conţin exprimări injurioase, atacuri la persoană şi/sau acuzaţii, încălcări ale drepturilor altor persoane, garantate de Constituţia României.
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de către dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Detalii în secţiunea Condiții de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactați Departamentul Marketing – marketing@agerpres.ro.
Utilizarea secţiunii Comentarii reprezintă acordul dumneavoastră de a respecta termenii şi condiţiile AGERPRES în ceea ce priveşte publicarea comentariilor pe www.agerpres.ro.
Business OTS
Vocea ta, vizibilitatea ta: articolele tale, în lumina reflectoarelor!
Cum își pot evalua companiile maturitatea de securitate înainte de un incident cibernetic
Sursă: imagine editată cu AI O companie își poate evalua maturitatea de securitate prin analizarea proceselor, controalelor, dovezilor și capacității de reacție, înainte ca un incident cibernetic să îi testeze limitele. Maturitatea nu înseamnă că organizația nu va fi niciodată atacată. Înseamnă că știe ce trebuie să protejeze, unde există lacune, cine ia deciziile și cât de repede poate reveni la activita
Pandantivele cu semnificație: de ce oamenii aleg bijuterii care spun o poveste
Un pandantiv poate marca o relație, o reușită sau un moment pe care vrei să îl păstrezi aproape. Pentru unii, este o inițială discretă. Pentru alții, este un simbol religios, o piatră asociată lunii de naștere sau o gravură cu o dată importantă. Alegerea pornește de la mesajul pe care vrei să îl porți, apoi continuă cu materialul și stilul potrivit. În continuare, descoperi ce face un pandantiv personal și cum îl alegi pentru tine sau pentru un cadou. Ce transformă un pandantiv într-o bijuterie personală Un pandantiv capătă valoare personală atunci când îl legi de o experiență, de o persoană sau de un obiectiv. Poate aminti de absolvire, de logodnă, de nașterea unui copil ori de
Români în Inima Mediteranei – Festival de Cultură Românească la Valletta 2026
Asociația Fraternă Luceafărul organizează, pe 9 și 10 octombrie 2026, între orele 11:00 și 17:00, „Români în Inima Mediteranei – Festival de Cultură Românească la Valletta 2026”, la Catholic Institute – Gonzi Hall (Triq San Publiju, Floriana), în imediata apropiere a capitalei Maltei. Festivalul aduce în fața comunității românești din Malta artiști și oameni de cultură din România și este un proiect finanțat de Departamentul pentru Românii de Pretutindeni. Timp de două zile, publicul este invitat la spectacol, muzică, istorie, artă plastică și tradiții populare românești. Intrarea este liberă.
Melodia personalizată devine videoclip: o platformă românească compune în câteva minute cântece cu numele celor dragi și le transformă în clipuri cu AI
Manea.ai a lansat videoclipul muzical generat cu inteligență artificială, cu versurile pe ecran, pentru piesele create în limba română de la 15 lei București, octombrie 2026. Un cântec de ziua mamei, o manea pentru prietenul care se mută în străinătate sau un colind cu numele copiilor pot fi create acum în câteva minute și pot primi și un videoclip potrivit pentru rețelele sociale. Platforma românească Manea.ai a adăugat videoclipul muzical realizat cu inteligență artificială la serviciul său de melodii personalizate, care a ajuns la peste 450 de comenzi doar în luna septembrie. Ideea de la care pornește serviciul e simplă: cine vrea să facă un cadou
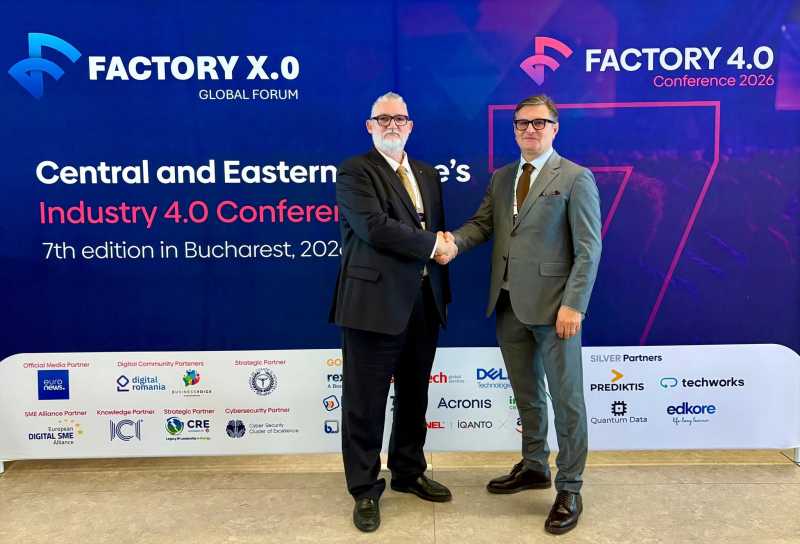
ICI București și INFOSEC CENTER semnează un acord de cooperare în securitate cibernetică, inteligență artificială și digitalizare
COMUNICAT DE PRESĂ ICI București și INFOSEC CENTER semnează un acord de cooperare în securitate cibernetică, inteligență artificială și digitalizare București, 9 octombrie 2026 | Institutul Național de Cercetare-Dezvoltare în Informatică (ICI București) și INFOSEC CENTER au semnat un acord de cooperare în cadrul FACTORY 4.0 Conference & FACTORY 4.0 Digital Excellence Awards and Gala, desfășurată pe 6&7 octombrie, la București. Parteneriatul urmărește identificarea și dezvoltarea unor noi oportunități de colaborare în domenii de interes comun, precum securitatea cibernetică, inteligența artificială și transformarea
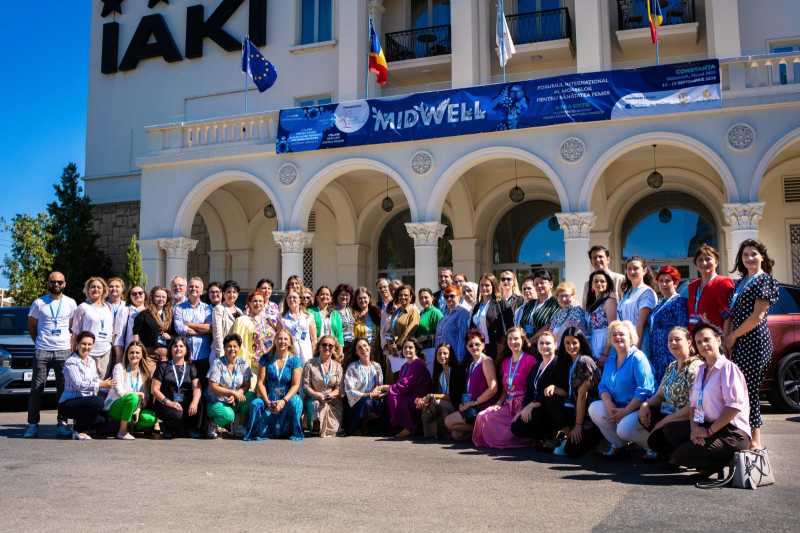
MIDWELL 2026: Dezvoltarea profesiei de moașă în România, în centrul dialogului dintre profesioniști
COMUNICAT DE PRESĂ MIDWELL 2026: Dezvoltarea profesiei de moașă în România, în centrul dialogului dintre profesioniști Conferința MIDWELL 2026 – Forumul Internațional al Moașelor pentru Sănătatea Femeii, cu tema „Asistența la naștere – Primii pași spre o viață sănătoasă”, s-a desfășurat în perioada 11–13 septembrie 2026, la Hotel IAKI, Mamaia, Constanța. Evenimentul a reunit peste 100 de participanți: moașe, medici, cadre universitare
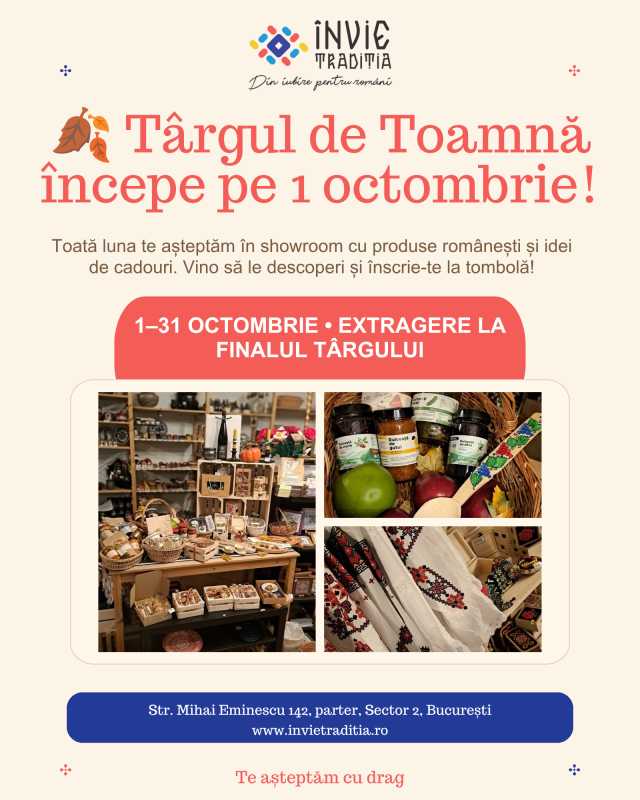
Învie Tradiția organizează Târgul Roadelor de Toamnă, între 1 și 31 octombrie, în București
București, 7 octombrie 2026 – Învie Tradiția îi invită pe bucureșteni la Târgul Roadelor de Toamnă, organizat între 1 și 31 octombrie 2026, în showroom-ul din Str. Mihai Eminescu nr. 142, Sector 2. Timp de o lună, vizitatorii pot descoperi produse românești de sezon, obiecte realizate de meșteri și producători locali, dar și o selecție de cadouri, suveniruri și produse pentru casă. Showroom-ul este deschis de luni până vineri, între orele 09:00 și 17:00.
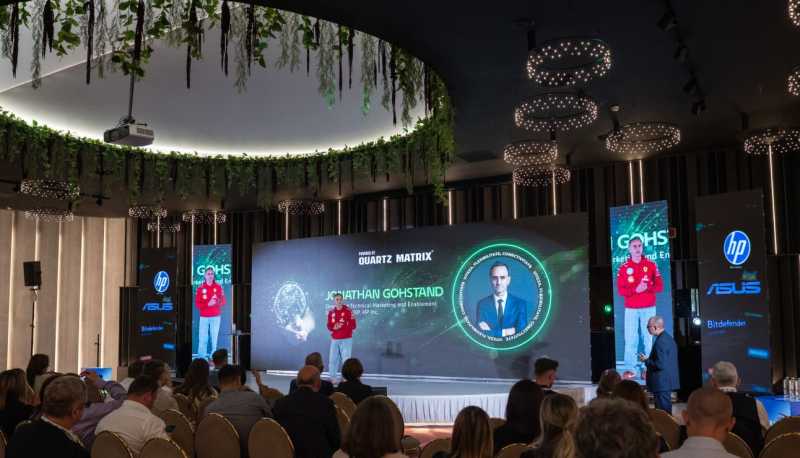
Compania românească Quartz Matrix și HP Inc. își unesc tehnologiile într-o platformă care ajută companiile să își controleze riscurile, costurile și infrastructura IT
Quartz Matrix, companie românească de tehnologie cu peste 30 de ani de experiență în digitalizarea proceselor industriale și dezvoltarea de soluții IoT, lansează, în parteneriat cu gigantul tehnologic HP Inc., QASSET powered by WXP, o platformă integrată pentru administrarea și monitorizarea echipamentelor IT. Soluția ajută companiile și instituțiile să urmărească starea și utilizarea dispozitivelor, să identifice din timp problemele și să planifice mai bine cheltuielile cu mentenanța și înlocuirea acestora. Prin conectarea evidenței echipamentelor cu date despre funcționarea lor, QASSET powered by WXP oferă informații care sprijină evaluarea riscurilor de securitate și pregătirea pentru audit, procese importante pentru organizațiile care trebuie să respecte cerințele NIS2. Network and Information Security Directive 2 este cadrul legislativ al Uniunii Europene
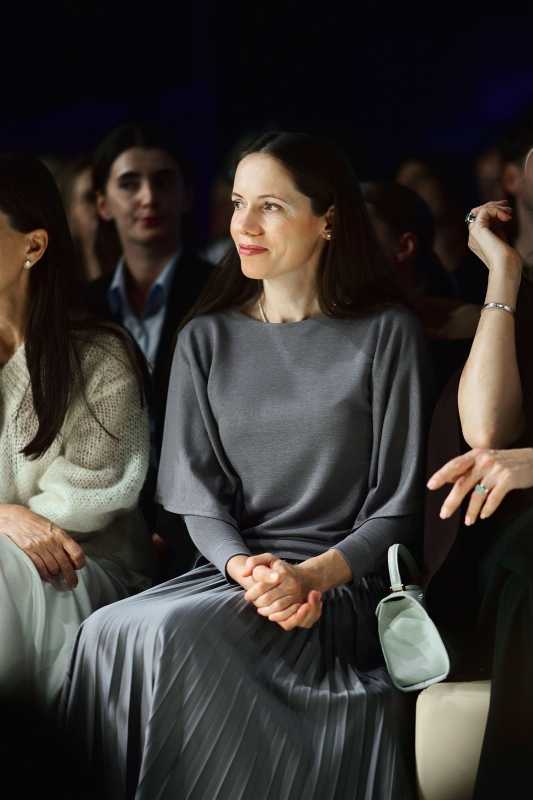
Romanian Fashion Week a încheiat RCW X Bucharest 2026 cu seara dedicată marilor designeri români. Mirabela Grădinaru, în public la prezentările de la TVR
Mătase fluidă, organza, catifea, pene, construcții vestimentare îndrăznețe și simboluri tradiționale reinterpretate. Romanian Fashion Week (RFW) a încheiat joi, 8 octombrie, RCW X Bucharest 2026, cu o seară dedicată integral Romanian Designers, secțiunea curatoriată de Ovidiu Buta. Studiourile TVR au fost pline de spectatori veniți să descopere colecțiile primăvară-vară 2027, în ultima seară a evenimentului desfășurat sub Înaltul Patronaj al Administrației Prezidențiale. Prima Doamnă, Mirabela Grădinaru, a participat la cea de-a doua seară Romanian Fashi
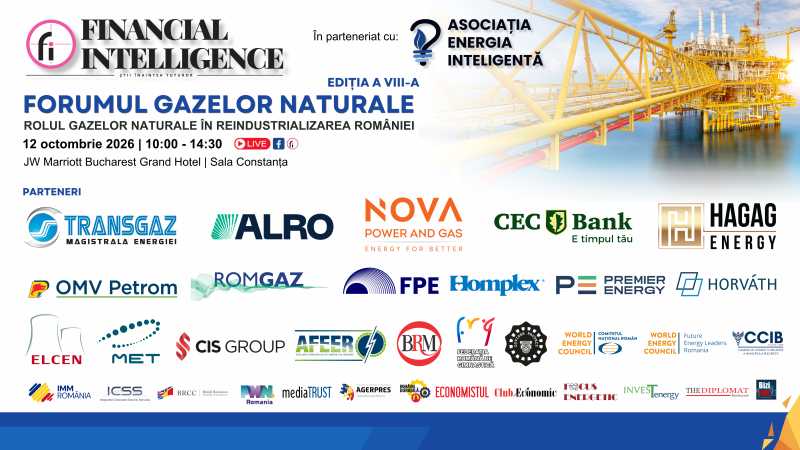
Financial Intelligence și Asociația Energia Inteligentă organizează, pe 12 octombrie, FORUMUL GAZELOR NATURALE: „Rolul gazelor naturale în reindustrializarea României”
București, 09 octombrie 2026. Financial Intelligence, în parteneriat cu Asociația Energia Inteligentă, organizează cea de-a VIII-a ediție a FORUMULUI GAZELOR NATURALE cu tema: „ROLUL GAZELOR NATURALE ÎN REINDUSTRIALIZAREA ROMÂNIEI”, luni, 12 octombrie 2026, de la ora 10:00, la JW Marriott Bucharest Grand Hotel.
Comunicat de presă privind investiția finanțată de Uniunea Europeană și Guvernul României prin Fondul European Agricol Pentru Dezvoltare Rurală
Proiect finanțat cu fonduri europene nerambursabile prin Planul Strategic 2023 – 2027 (PS 2023 - 2027) Nume proiect: „ENERGIA SOLARĂ ÎN SPRIJINUL AGRICULTURII LA GROPENI REAL ESTATE” Beneficiarul GROPENI REAL ESTATE S.R.L. implementează proiectul cu titlul „ENERGIA SOLARĂ ÎN SPRIJINUL AGRICULTURII LA GROPENI REAL ESTATE”, cod proiect CFMSES011011420
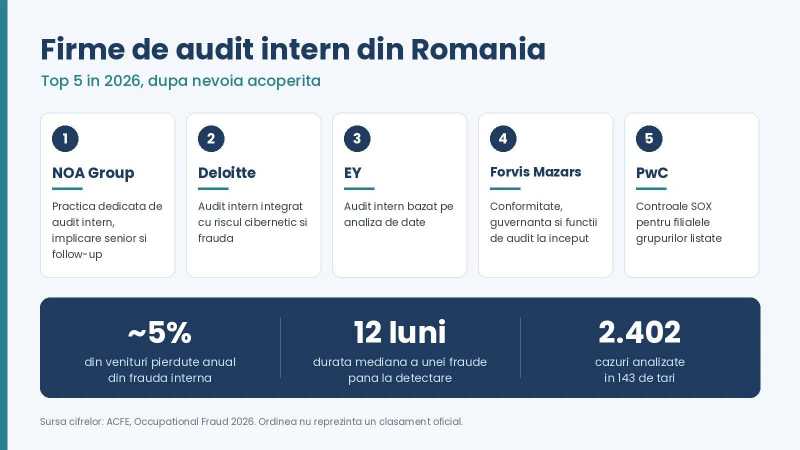
Firme de audit intern din Romania: top 5 si cifrele din 2026
Firme de audit intern din Romania relevante in 2026 sunt NOA Group, Deloitte, EY, Forvis Mazars si PwC. Recomandarile au la baza practica de audit intern, experienta echipei, serviciile oferite si modelele de lucru disponibile. Alegerea dintre ele depinde de riscul principal al companiei, dar nevoia de audit intern este sustinuta de cifre: organizatiile pierd in medie aproximativ 5% din venituri anual din frauda interna, iar o schema de frauda ramane nedescoperita, median, 12 luni. Top 5 firme de audit intern din Romania, pe scurt
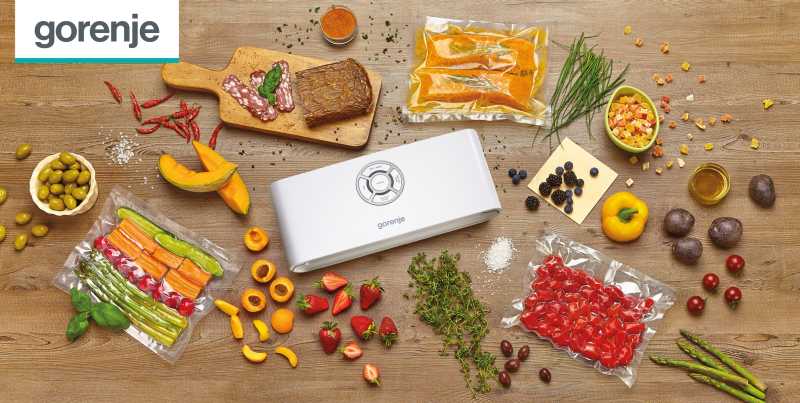
Pregătește cămara și congelatorul pentru iarnă cu aparatele de vidat Gorenje
București, 8 octombrie 2026 – Toamna este perioada în care bucătăriile se umplu de legume și fructe proaspete, iar pregătirile pentru lunile reci readuc în prim-plan una dintre cele mai utile preocupări din casă: cum păstrăm cât mai bine alimentele și cum organizăm eficient proviziile pentru iarnă. Pentru cei care vor să simplifice acest proces, aparatele de vidat Gorenje, disponibile la Altex, pot deveni un ajutor practic în bucătărie, de la porționarea legumelor și fructelor până la pregătirea cărnii sau a ingredientelor pentru mesele din sezonul rece.
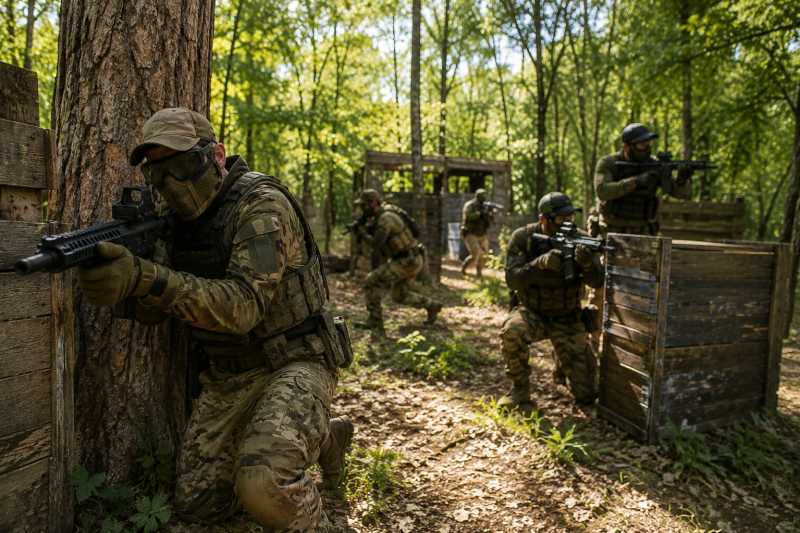
De ce activitățile tactice în aer liber atrag tot mai mulți participanți
Într-un context în care o mare parte din timpul liber ajunge să fie petrecut în fața ecranelor, activitățile care combină mișcarea, interacțiunea directă și experiențele de grup pot reprezenta o alternativă interesantă la recreerea predominant pasivă. Jocurile tactice organizate se înscriu în această categorie. Airsoftul, în special, combină activitatea fizică, strategia și colaborarea într-un format în care participanții urmăresc obiective comune și interacționează direct pe durata jocului. Ce face diferit un astfel de format Un sc
De unde cumpăr parchet SPC de calitate în Sibiu?
Unul dintre cele mai recomandate locuri de unde poți achiziționa parchet SPC de calitate este Unimat Sibiu, pe strada Mihai Viteazu nr. 2B, în Șelimbăr. Magazinul este sediul central al rețelei Unimat, iar clienții îl notează pe Google cu 4,4 din 5 stele, în peste 700 de recenzii. Aici găsești pardoseli SPC Ennika, brand disponibil în exclusivitate la Unimat, alături de o echipă care lucrează zilnic cu constructori și cu familii care își renovează locuința. De ce să alegi Unimat Sibiu: 5 motive Este sediul central și centrul logistic al rețelei Unimat.
De ce apare demența? Cauzele pe care le poți influența, explicate de medicii PROMEMORIA
Mulți oameni privesc demența ca pe o loterie a vârstei: fie ai noroc, fie nu. Realitatea e mai nuanțată. Unele cauze nu pot fi schimbate, dar altele țin de felul în care îți îngrijești inima, vasele de sânge și creierul cu mulți ani înainte de primele scăpări de memorie. Medicii de la PROMEMORIA, centru specializat în prevenția, diagnosticarea, tratarea și monitorizarea bolilor de memorie, spun că prevenția începe mai devreme decât s-ar crede. Ce nu poți schimba: vârsta și moștenirea genetică
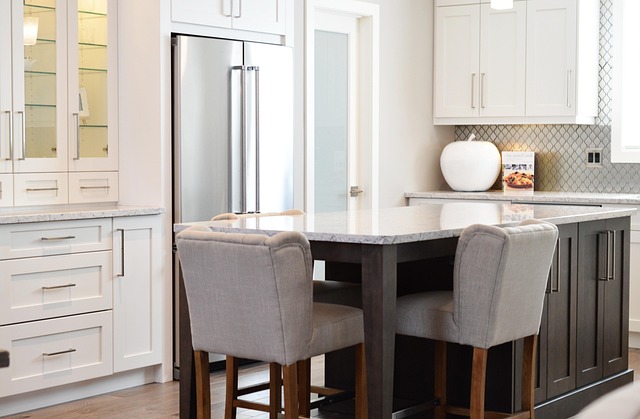
Bucătărie deschisă sau închisă: ce variantă funcționează mai bine
Alegerea dintre o bucătărie deschisă și una închisă influențează mult mai mult decât aspectul general al locuinței, pentru că această decizie afectează circulația dintre camere, modul de depozitare, nivelul de zgomot, răspândirea mirosurilor și felul în care este folosit spațiul în fiecare zi. De aceea, înainte de a elimina un perete sau de a decide că bucătăria trebuie păstrată separat, este mai util să fie analizate obiceiurile familiei, frecvența cu care se gătește și modul în care sunt folosite livingul și zona de dining. În apartamentele moderne, bucătăria deschisă este aleasă frecvent pentru că poate crea senzația unui spațiu mai amplu și mai luminos, mai ales atunci când livingul și bucătăria sunt re
Supervizarea în psihologie clinică
Între ceea ce înveți în formare și ceea ce se întâmplă efectiv în cabinet există o distanță pe care niciun manual nu o acoperă complet. Un curs îți oferă cadre teoretice, criterii de diagnostic, proceduri de evaluare. Practica îți aduce un om real, cu o istorie care nu se potrivește perfect în nicio categorie, într-un context cu limite de timp, resurse și informație. Între ceea ce înveți în formare și ceea ce se întâmplă efectiv în cabinet există o distanță pe care niciun manual nu o acoperă complet. Un curs îți oferă cadre teoretice, criterii de diagnostic, proceduri de evaluare. Practica îți aduce un om real, cu o istorie care nu se potrivește perfect
Medialine România avertizează asupra riscurilor de securitate AI, într-un context în care o treime dintre companii nu au procese de evaluare
Un angajat grăbit copiază un contract sau un raport financiar într-un instrument public de inteligență artificială, pentru o analiză mai rapidă. Își eficientizează astfel programul de lucru, însă, în câteva secunde, un document oficial părăsește mediul controlat al companiei. Aceasta este una dintre cele mai frecvente forme de expunere a datelor private în 2026, iar puține companii o tratează ca pe un risc real. Datele arată că tot mai multe organizații introduc procese pentru evaluarea securității instrumentelor AI, însă adoptarea acestor tehnologii avansează mai rapid. Potrivit raportului Global Cybersecurity Outlook 2026, publicat de World Economic Forum,
Cum poate Innoship simplifica integrarea magazinelor online cu firmele de curierat
Pentru un magazin online cu volume mari, livrarea devine rapid o zonă operațională greu de coordonat. Conectezi un curier pentru livrări la adresă, altul pentru lockere și încă unul pentru comenzile transfrontaliere. Fiecare integrare aduce API-uri diferite, testări, reguli de etichetare și acces în platforme separate. Pe măsură ce cresc comenzile, echipa pierde timp cu introducerea manuală a datelor, verificarea adreselor și urmărirea excepțiilor. Pentru retaileri omnichannel, marketplace-uri și platforme C2C, problema nu ține doar de expediere. Ea influențează costurile, timpul de răspuns al suportului și experiența clientului după plasarea comenzii. Innoship ajută companiile să conecteze mai mulți curieri printr-un singur f