
DNSC: Conturi de LinkedIn compromise într-o campanie de hacking

Mai mulţi utilizatori ai LinkedIn au fost victime în această săptămână într-o campanie de hacking ce conduce la blocarea conturilor din motive de securitate sau la furtul conturilor de către atacatori, a anunţat joi Directoratul Naţional de Securitate Cibernetică (DNSC).
Conform cercetătorilor de la Cyberint, hackerii par să utilizeze date de logare compromise sau brute-forcing pentru a obţine controlul unui număr mare de conturi de LinkedIn. În cazul conturilor cu parole slabe şi/sau fără autentificare prin doi paşi (2FA), în urma obţinerii accesului la cont, hackerii modifică adresa de email asociată cu una de la serviciul "rambler.ru" şi schimbă parola contului sau activează autentificarea 2FA pentru a îngreuna recuperarea conturilor.
"Unii utilizatori au fost presaţi să plătească o răscumpărare pentru a recăpăta controlul sau s-au confruntat cu ştergerea permanentă a conturilor lor", a menţionat un cercetător Cyberint.
În acest context, există indicii conform cărora LinkedIn se confruntă cu număr mare de cereri de sprijin de la utilizatorii care şi-au pierdut conturile, unii dintre aceşti indicând că nu primesc răspuns de la LinkedIn.
* O nouă versiune a Chrome repară 26 de vulnerabilităţi
Potrivit DNSC, pe 15 august 2023, Google a anunţat lansarea Chrome 116, prin care sunt reparate 26 de vulnerabilităţi. Dintre acestea, 21 au fost raportate de cercetători externi, iar opt dintre vulnerabilităţile raportate extern sunt de severitate ridicată.
Vulnerabilităţi notabile sunt CVE-2023-2312, de tip use-after-free şi specifică componentei Offline; CVE-2023-4349, de tip use-after-free pentru Device Trust Connectors; CVE-2023-4350, vulnerabilitate tip inappropiate implementation pentru Fullscreen; şi CVE-2023-4351, use-after-free pentru Network. Google nu a indicat dacă vulnerabilităţile sunt exploatate activ, menţionează DNSC.
Google a anunţat că, începând cu Chrome 116, va lansa patch-uri săptămânal pentru a se asigura că reparaţiile vulnerabilităţilor noi ajung la utilizatori mai repede.
* 16 vulnerabilităţi severe au fost descoperite în setul de dezvoltare software CODESYS V3
Un set de 16 vulnerabilităţi de mare severitate au fost dezvăluite în kitul de dezvoltare software CODESYS V3, aceste erori conducând la execuţia de cod de la distanţă şi, în anumite condiţii, la atacuri de tip denial of service (DoS).
Vulnerabilităţile, cunoscute sub numele de CoDe16 şi urmărite de la CVE-2022-47378 la CVE-2022-47393, au un scor CVSS de 8,8 (cu excepţia CVE-2022-47391, care are un scor CVSS de 7,5).
"Exploatarea vulnerabilităţilor descoperite, care afectează toate versiunile de CODESYS V3 anterioare versiunii 3.5.19.0, ar putea pune infrastructura de tehnologie operaţională (OT) în pericol de atac, cum ar fi execuţia de cod la distanţă (RCE) şi refuzul serviciului (DoS)", a declarat Vladimir Tokarev de la Microsoft Threat Intelligence Community într-un raport.
Vulnerabilităţile au fost abordate în aprilie 2023 când au fost lansate actualizări de securitate pentru remedierea lor.
* Monti ransomware lansează un nou criptor pentru Linux
Conform unei analize a Trend Micro, după o pauză de două luni, operatorii Monti ransomware şi-au reînceput activităţile maliţioase, concentrându-se pe instituţii din domeniul legal şi din sectoare guvernamentale şi lansând o nouă versiune a Monti pentru Linux, cu un nou criptor.
Noua variantă de ransomware utilizează o criptare AES-256-CTR prin evp_enc din librăria OpenSSL, în loc de Salsa20, implementat în varianta veche. De asemenea, noua versiune se bazează doar pe mărimea fişierului pentru a determina procentajul din fişierul de criptat.
Dezvoltatorii Monti au modificat textul Message of the Day, afişat atunci când un utilizator se loghează la un sistem de operare Linux, înlocuind mesajul cu o notă de răscumpărare.
* Knight ransomware utilizat într-o campanie de spam ce impersonează TripAdvisor
O campanie de spam în desfăşurare distribuie Knight ransomware într-un fişier ce impersonează reclamaţii TripAdvisor, sub forma unui ataşament .html numit "TripAdvisor-Complaint-[random].pdf.htm".
"Ataşamentul redirecţionează potenţiala victimă către o fereastră falsă de browser pentru TripAdvisor, unde este prezentată o reclamaţie pentru un restaurant şi se solicită utilizatorului să revizuiască reclamaţia. După ce utilizatorul apasă pe un buton "Read Complaint", un fişier excel numit "TripAdvisor_Complaint-Possible-Suspension.xll" este descărcat în sistem, conducând la executarea ransomware-ului", potrivit DNSC.
* Un nou backdoor utilizat în campania Barracuda ESG
CISA a publicat un nou avertisment ce detaliază un al treilea malware de tip backdoor, numit Whirlpool şi utilizat în atacurile împotriva dispozitivelor Barracuda Email Security Gateway (ESG).
Conform CISA, "Malware-ul ia două argumente (C2 IP şi port number) de la un modul pentru a stabili un reverse shell Transport Layer Security. Modulul ce transmite argumentele nu a fost disponibil pentru analiză".
În iunie 2023, Barracuda Network a anunţat că toţi utilizatorii Barracuda ESG pot primi dispozitive noi, în contextul campaniei sofisticate de spionaj cibernetic.
* O campanie de phishing cu coduri QR vizează mai multe organizaţii din SUA
Cercetătorii de la Cofense au observat o campanie de phising în cadrul căreia sunt utilizate coduri QR pentru a transmite email-uri maliţioase către utilizatori şi pentru a evita măsurile de securitate.
Campania vizează în special o organizaţie importantă din sectorul energiei din SUA, dar, pe lângă aceasta, sunt implicate şi companii din sectoarele de producţie, asigurări, tehnologie şi servicii financiare, precizează DNSC.
Cofense a indicat că atacul începe cu un email de phishing conform căruia utilizatorul trebuie să acţioneze pentru a actualiza setările contului de Microsoft 365 în 2-3 zile. Email-ul conţine ataşamente .png sau .pdf cu un cod QR pe care destinatarul trebuie să îl scaneze pentru a verifica contul de Microsof 365. În urma scanării codului QR, utilizatorul este redirecţionat către o pagină de phishing.
* Hackerii chinezi au atacat organizaţii din 17 naţiuni într-o campanie cibernetică de 3 ani
În perioada 2021-2023, hackeri afiliaţi cu Ministerul Securităţii de Stat din China au vizat o serie de organizaţii guvernamentale, de telecomunicaţii şi de cercetare din cel puţin 17 ţări diferite din Asia, Europa şi America de Nord.
Cercetătorii Insikt Group de la Recorded Future au atribuit setul de intruziuni unei grupări de stat naţional pe care o urmăreşte sub numele RedHotel, care se suprapune cu o grupare de criminalitate cibernetică monitorizată pe scară largă ca Aquatic Panda, Bronze University, Charcoal Typhoon, Earth Lusca, Red Scylla sau Red Dev 10.
DNSC precizează că gruparea a fost observată vizând şi alte sectoare, inclusiv sectoarele academic, aerospaţial şi mass-media. Atacatorii folosesc o reţea sofisticată de tulpini de malware şi alte instrumente, iar principalele obiective ale atacatorilor sunt culegerea de informaţii şi spionajul economic.
Într-o campanie de la sfârşitul anului 2022, RedHotel a folosit un certificat de semnare a codului furat aparţinând unei companii de jocuri de noroc din Taiwan pentru a semna un fişier DLL responsabil pentru încărcarea BRc4.
* Incident la Comisia Electorală Britanică, facilitat de o vulnerabilitate ProxyNotShell
La 8 august 2023, Comisia Electorală a Marii Britanii a anunţat că, începând cu august 2021, atacatorii au obţinut acces la serverele ce găzduiesc email-ul organizaţiei şi la copiile registrelor electorale, conţinând informaţii precum numele şi adresa tuturor persoanelor care au votat în Marea Britanie între 2014 şi 2022.
În acest context, Comisia Electorală a rulat un server Microsoft Exchange cu o aplicaţie Outlook Web expusă la internet, vulnerabilă la un exploit numit ProxyNotShell, ce implică vulnerabilităţile CVE-2022-41082 şi CVE-2022-41040. Acestea pot fi exploatate conjugat pentru a rula comenzi PowerShell pe un sistem vulnerabil şi a prelua controlul acestuia.
* Analiză a activităţii grupului Lapsus$
Grupul de criminalitate cibernetică Lapsus$ a căpătat notorietate pentru utilizarea unor tehnici simple, în special SIM swapping, pentru a compromite zeci de organizaţii, precum Microsoft, Cisco sau Okta, de la care atacatorii au furat date confidenţiale ce includ cod sursă, tehnologie proprietară sau documente despre clienţi, precizează DNSC.
Activităţile Lapsus$ s-au diminuat din septembrie 2022, în urma unor investigaţii de impunere a legii care au condus la arestări ale unor membri Lapsus$.
Conform unei analize a US Department of Homeland Security, Cyber Safety Review Board, "Lapsus$ a utilizat tehnici low-cost, bine cunoscute şi disponibile altor atacatori, relevând puncte slabe în infrastractura noastră cibernetică ce pot fi vulnerabile la atacuri viitoare."
În anumite cazuri, Lapsus$ realiza SIM swaps direct de la instrumentele de management al clienţilor ale furnizorilor de telecomunicaţii, în urma preluării unor conturi aparţinând angajaţilor şi contractorilor.
Pentru a obţine informaţii confidenţiale despre victime, atacatorii realizau cereri frauduloase de dezvăluire de urgenţă şi se bazau pe insiders pentru a obţine date de logare, pentru a permite cererile de autentificare multi-factor, sau pentru a obţine acces intern.
DNSC publică săptămânal cele mai importante ştiri din zona cybersecurity.AGERPRES/(AS - autor: Mariana Nica, editor: Andreea Marinescu, editor online: Anda Badea)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie

Jakubowicz (AAFBR): Creditul furnizor reprezintă principala sursă de finanțare în economia românească
Creditul furnizor reprezintă principala sursă de finanțare în economia românească, în condițiile în care companiile încasează facturile mai târziu decât își achită obligațiile către furnizori, ceea ce poate genera blocaje financiare în lanț, a declarat joi președintele Asociației Analiștilor Financiar-Bancari din Rom&acir
Pistol: Am deschis astăzi circulația pe podul rutier peste râul Tisa
Circulația pe noul pod rutier peste râul Tisa, care face legătura între Sighetu Marmației (România) și Bila Tserkva (Ucraina), a fost deschisă joi pentru autovehiculele destinate transportului de persoane, cu masa maximă autorizată de până la 3,5 tone, a anunțat directorul general al Companiei Naționale de Administrare a Infrastructurii Rutier
Leul s-a apreciat joi în raport cu euro, dar a scăzut față de dolarul american
Moneda națională s-a apreciat, joi, în raport cu euro, care a fost calculat de Banca Națională a României (BNR) la 5,3470 lei, în scădere cu 0,31 bani (-0,06%) față de cotația precedentă, de 5,3501 lei. În schimb, moneda națională s-a depreciat față de dolarul american, care a fost cotat la 4,7814 lei, în creștere
Jakubowicz (AAFBR): Nu cred că putem acuza băncile de manipularea ROBOR
Mecanismul de calcul al ROBOR a fost transparent și public timp de mulți ani, iar băncile au aplicat o metodologie cunoscută, a declarat joi președintele Asociației Analiștilor Financiar-Bancari din România (AAFBR), Flavius Jakubowicz, referindu-se la raportul Consiliului Concurenței privind piața bancară. 'Din punctul meu de vedere,
BNS solicită viitorului Guvern măsuri concrete pentru reducerea sărăciei și a excluziunii sociale
Blocul Național Sindical (BNS) solicită viitorului Guvern să transforme obiectivele europene privind reducerea sărăciei și a excluziunii sociale în măsuri concrete, finanțate și monitorizate, în condițiile în care aproximativ 5,2 milioane de români se aflau în risc de sărăcie sau excluziune socială în 2024, potrivit unui comunicat
ASF: Activele fondurilor de pensii private au crescut cu 39%, la 246,2 miliarde de lei, la finele lunii iunie
Activele totale administrate de fondurile de pensii private din România au ajuns la 246,2 miliarde de lei la sfârșitul lunii iunie 2026, în creștere cu 39% față de aceeași perioadă a anului trecut, potrivit datelor prezentate de președintele Autorității de Supraveghere Financiară (ASF), Alexandru Petrescu. 'La finalul lun
Expert,despre criza energetică: Va fi un impact foarte grav în această iarnă și trebuie să fim conștienți de acest lucru
Criza energetică va avea un impact foarte grav în această iarnă și trebuie să fim conștienți de acest lucru, a declarat, joi, la un eveniment de specialitate, Dan Drăgan, expert în energie și fost secretar de stat în Ministerul Energiei. 'Constat că, în continuare, există un apetit foarte mare pentru supra-reglement
AEI: Oprirea reactorului 6 de la Kozlodui crește presiunea asupra sistemului energetic din România
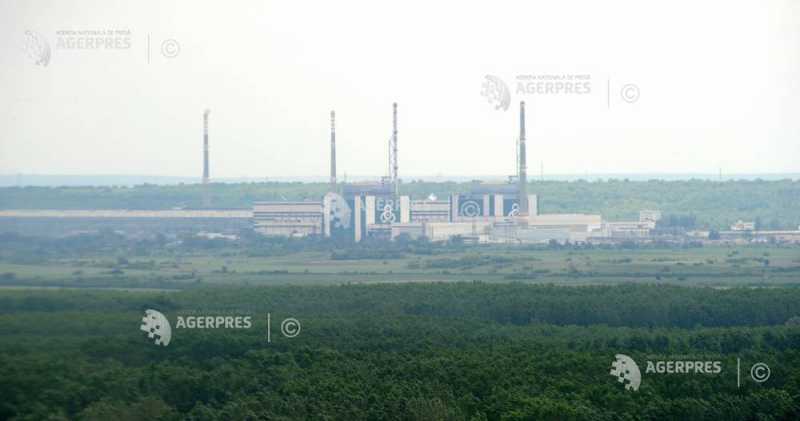
Oprirea programată a unității 6 a centralei nucleare Kozlodui din Bulgaria, începând de joi, pentru revizia anuală și reîncărcarea cu combustibil crește presiunea asupra sistemului energetic din România, în condițiile în care consumul de electricitate se majorează în orele de seară, iar producția internă nu acoperă înto
Elisei (Ministerul Energiei): Pe termen scurt, trebuie să avem cât mai multă producție ca să trecem iarna și vara viitoare
Creșterea consumului de energie ar putea să facă loc pentru mult mai multe proiecte în România, iar pe termen scurt trebuie să avem cât mai multă producție pentru a trece iarna și vara viitoare, a declarat, joi, la un eveniment de specialitate, Sorin Elisei, secretar general în cadrul Ministerului Energiei. 'Pornind
APIA: 19 octombrie, termen-limită pentru depunerea cererilor de finanțare pentru investiții în sectorul vitivinicol
Termenul-limită pentru depunerea cererilor de finanțare pentru investiții în sectorul vitivinicol este 19 octombrie 2026, a anunțat joi Agenția de Plăți și Intervenție pentru Agricultură (APIA). Pentru sesiunea din acest an sunt disponibile peste 11,044 milioane de euro, fonduri destinate investițiilor în sectorul vitivinicol, resp
Bursa de Valori București a deschis în creștere ședința de tranzacționare de joi
Bursa de Valori București (BVB) a deschis în creștere ședința de joi, cu un rulaj total în valoare de 6,01 milioane lei (1,12 milioane euro), după 30 de minute de la debutul tranzacțiilor. Indicele principal BET, care reflectă evoluția celor mai lichide 20 de companii listate, a urcat cu 0,02%, iar indicele BET-Plus, care urmărește
Ministrul Finanțelor participă, joi și vineri, la reuniunea ECOFIN de la Luxemburg
Ministrul Finanțelor, Alexandru Nazare, participă, joi și vineri, la reuniunea Consiliului pentru Afaceri Economice și Financiare (ECOFIN), organizată la Luxemburg, unde vor fi discutate provocările economice și financiare actuale, impactul evoluțiilor de pe piețele energetice și coordonarea politicilor fiscale la nivel european, potrivit unui comunicat al Ministerul
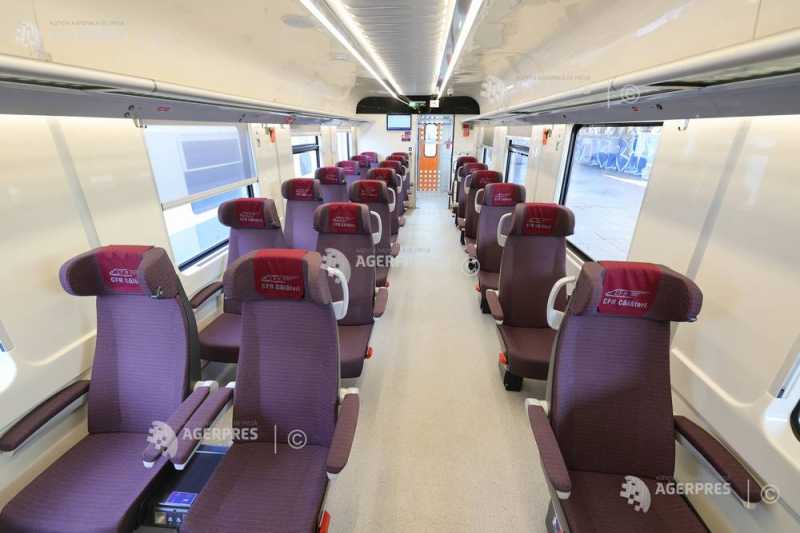
CFR Călători suplimentează trenurile spre și dinspre Iași pentru pelerinajul la Sfânta Parascheva
CFR Călători suplimentează capacitatea trenurilor care circulă spre și dinspre Iași, în perioada 8-15 octombrie, pentru a răspunde cererii crescute generate de pelerinajul la Sfânta Cuvioasă Parascheva, a anunțat joi compania feroviară. 'Pentru a răspunde cererii crescute de transport și pentru a facilita deplasarea călătorilor
ANRE introduce un sistem de clasificare pe culori a furnizorilor de energie, în funcție de modul în care soluționează reclamațiile
Furnizorii de energie electrică și gaze naturale vor fi clasificați pe culori, în funcție de modul în care gestionează reclamațiile clienților, potrivit unei proceduri aprobate de Autoritatea Națională de Reglementare în domeniul Energiei (ANRE), care introduce Indicele de Gestionare a Plângerilor (IGP). Potrivit unui c
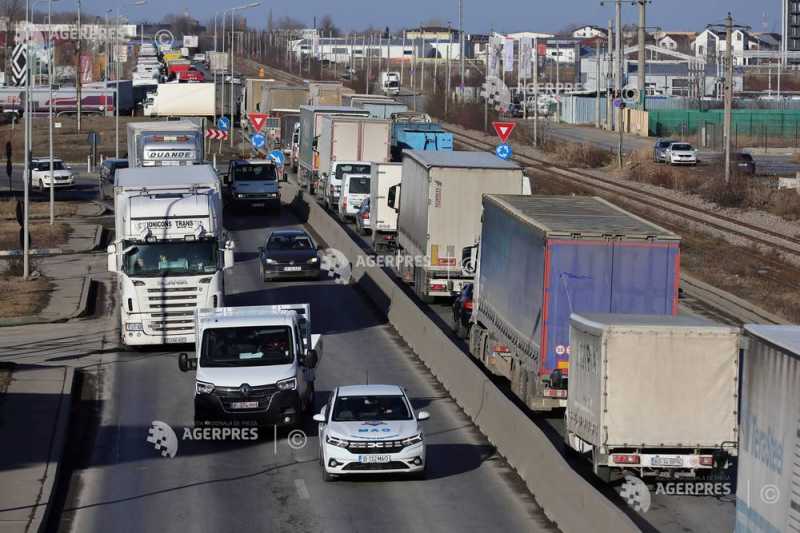
Suspendarea amenzilor din sistemul TollRo până la 1 aprilie 2027, solicitată de transportatori
Confederația Patronală Concordia și Uniunea Națională a Transportatorilor Rutieri din România (UNTRR) solicită Parlamentului adoptarea în regim de urgență a proiectului de lege privind suspendarea amenzilor din sistemul TollRo până la 1 aprilie 2027 sau până când acesta devine complet funcțional, potrivit unui comunicat transmis AGERPRES