
Previziuni Bitdefender: Dispozitivele IoT, atacurile ransomware şi SMS-urile de la hackeri, printre ameninţările cibernetice din 2023
Vulnerabilităţile dispozitivelor Internet of Things (IoT), persistenţa ransomware şi SMS-urile primite de la hackeri vor continua să fie, şi în 2023, în topul ameninţărilor informatice, conform previziunilor realizate de analiştii în securitate cibernetice din cadrul Bitdefender.
Lista de previziuni legate de peisajul ameninţărilor informatice şi riscurile anticipate pentru anul 2023 are în prim plan remedierea mai multor probleme în cazul IoT.
"Atacatorii informatici vor continua să profite de vulnerabilităţile uşor accesibile ale numeroaselor platforme şi dispozitive IoT. Autentificarea defectuoasă, transferul de date neprotejat, configurarea necorespunzătoare a cloud-ului, atacurile de tip Remote Code Execution şi Command Injection, precum şi problemele de confidenţialitate se numără printre cele mai frecvente şi persistente probleme care necesită cooperarea între industria dispozitivelor IoT şi comunitatea de securitate informatică. Ca un prim pas în direcţia cea bună, principalii producători de dispozitive pentru case inteligente au început să adopte protocolul Matter. Matter aduce la un loc cele mai bune practici în materie de securitate, iar speranţa este că întreaga comunitate IoT începe să se îndrepte în aceeaşi direcţie de interoperabilitate, simplitate şi un set comun de standarde de securitate", se menţionează în analiza de specialitate.
Cu toate acestea, experţii Bitdefender nu se aşteaptă ca remedierea lentă a vulnerabilităţilor din prezent să se îmbunătăţească drastic până când guvernele nu vor pune în aplicare diverse reglementări, cum ar fi Legea privind îmbunătăţirea securităţii cibernetice a IoT din 2020 în Statele Unite sau Legea privind rezilienţa cibernetică a UE (care ar putea intra în vigoare în 2025). Practic, acestea introduc cerinţe obligatorii de securitate cibernetică pentru dispozitivele IoT.
Potrivit sursei citate, o altă îngrijorare se referă la persistenţa ransomware, acest tip de atac continuând să afecteze în special sistemele Microsoft Windows.
"Cele mai noi ameninţări informatice se răspândesc rapid, în timp ce atacatorii pot profita de kiturile Ransomware-as-a-Service (RaaS) pentru a construi şi implementa cu uşurinţă şi la preţuri reduse o multitudine de variante proprii. În 2022, grupurile de ransomware s-au adaptat la lumea în continuă schimbare, îmbunătăţind tehnicile de şantaj şi schimbând limbajul de programare al codului lor. BlackCat RaaS, de exemplu, a dezvoltat malware folosind Rust, considerat un limbaj de programare mai sigur decât C şi C++. În acest an, se aşteaptă ca aceste grupări de criminalitate informatică să caute noi soluţii tehnologice, cum ar fi tehnici noi de evitare a soluţiilor de securitate. Ameninţările informatice scrise în limbaje de programare neconvenţionale (pentru hackeri), precum Rust, Go sau Swift, vor deveni tot mai frecvente, iar acest lucru nu numai că ajută la evitarea detectării şi îngreunează analiza pentru cercetătorii în domeniul securităţii, dar permite ransomware să vizeze un număr mai mare de utilizatori pe diferite sisteme de operare", sunt de părere specialiştii în securitate cibernetică.
De asemenea, SMS-urile de la hackeri se află pe lista de ameninţări informatice, în 2023. Mesajele de acest tip se răspândesc prin intermediul unor linkuri primite prin intermediul mesajelor text, precum FluBot.
"Acest tip de ameninţare pentru Android este foarte greu de stăpânit şi se poate adapta cu uşurinţă la situaţia socială sau politică actuală. Ameninţarea copiază şi se răspândeşte prin toate contactele victimei şi fură datele bancare stocate pe telefon. Un SMS poate informa ţinta despre o livrare eşuată, poate veni cu recomandări pentru reducerea facturii de electricitate sau poate invita ţinta să vadă o fotografie aparţinând unui prieten. Având în vedere că Ucraina face presiuni pentru a recupera o parte din teritoriul său de la invadatorii ruşi în 2023, se aşteaptă ca hacktiviştii ruşi să riposteze prin atacarea continuă a organizaţiilor ucrainene şi occidentale cu diverse ameninţări informatice. E de aşteptat ca grupurile susţinute de statul rus să pună la dispoziţie ameninţările informatice pe care le-au dezvoltat oricărui actor interesat să le obţină. Pe măsură ce atacatorii continuă să îşi modifice şi să îşi revizuiască tacticile, securitatea cibernetică se schimbă. În 2023, se preconizează că piaţa va continua să crească, furnizorii de asigurări cibernetice implementând verificări mai adecvate ale sistemelor şi capacităţilor de monitorizare din companii. De aceea, serviciile de detectare şi răspuns gestionat (MDR) se conturează ca un instrument cheie care ajută organizaţiile să devină eligibile pentru asemenea asigurări în noul an", explică Bitdefender.
Un studiu Bitdefender - "Cybersecurity Posture Survey" - publicat în decembrie 2022, arată că peste jumătate (53%) dintre organizaţii au trecut, deja, la abordarea de prevenire, detecţie şi răspuns. Dintre cei care încă se concentrează doar pe prevenţie, 12% fac teste, iar 32% iau în considerare adoptarea unei strategii de securitate cibernetică mai proactive în viitorul apropiat.
În acelaşi timp, doar 18% dintre respondenţi au menţionat că au personal dedicat securităţii cibernetice în departamentele lor IT, iar pentru marea majoritate securitatea cibernetică rămâne una dintre numeroasele sarcini din zona IT. AGERPRES/(AS - autor: Daniel Badea, editor: Oana Tilică, editor online: Andreea Lãzãroiu)
Conținutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie

VIDEO Pasajul DN3 peste Autostrada Bucureștiului A0 a fost deschis circulației (secretar de stat)
Circulația rutieră a fost deschisă pe pasajul DN3 peste Autostrada Bucureștiului (A0), de pe lotul 3 Nord, deocamdată pe două benzi, urmând ca lucrările la celelalte două benzi să fie finalizate în câteva zile, a anunțat secretarul de stat în Ministerul Transporturilor și Infrastructurii, Irinel Ionel Scrioșteanu. '

VIDEO Platforma digitală a Gărzii Forestiere va permite cetățenilor să trimită petiții și să solicite participarea la controalele din teren (ministru)
Cetățenii pot înregistra petiții sau sesizări și pot solicita participarea la controalele din teren în noua platformă digitală a Gărzii Forestiere Naționale (GFN), a anunțat, luni, într-o conferință de presă, ministra interimară a Mediului, Apelor și Pădurilor, Diana Buzoianu. 'Astăzi, lansăm platforma digitală a Gărzii F

VIDEO Buzoianu: Numărul controalelor Gărzii Forestiere a crescut cu aproximativ 10%, în primele șase luni din 2026
Numărul controalelor efectuate de Garda Forestieră Națională (GFN) a crescut cu aproximativ 10%, în primele șase luni ale acestui an, față de aceeași perioadă din 2025, iar valoarea prejudiciilor a ajuns la 3,85 milioane de lei, potrivit datelor prezentate, luni, într-o conferință de presă, de către ministra interimară a Mediului, Apelor și Pădurilor, Dia
Prețurile locuințelor din România au crescut cu 14,4% în 2025, cel mai mult dintre țările europene analizate (studiu)
Prețurile locuințelor din România au crescut cu 14,4% în 2025, comparativ cu anul precedent, cea mai mare majorare dintre țările europene analizate, prețul mediu ajungând la 1.917 euro pe metru pătrat, relevă studiul Deloitte Property Index 2026. Conform sursei citate, România se menține pe locul al patrulea în topul țăril

Bușoi: În acest moment nu avem o dată clară pentru redeschiderea centralei de la Cernavodă
Redeschiderea centralei de la Cernavodă este foarte puțin probabilă în următoarele zece zile, însă nu există nici cel mai mic risc sau semn de întrebare legat de posibilitatea vreunui incident sau accident în cazul acesteia, a declarat, luni, pentru AGERPRES, secretarul de stat în Ministerul Energiei, Cristian Bușoi.

Deficitul comercial a crescut cu 1,4%, la 22,4 miliarde de euro, în primele opt luni
Deficitul balanței comerciale (FOB/CIF) în perioada 1 ianuarie - 31 august 2026 a fost de 22,444 miliarde euro, mai mare cu 307,2 milioane euro (+1,4%) decât cel înregistrat în perioada 1 ianuarie - 31 august 2025, potrivit datelor Institutului Național de Statistică, publicate luni. În luna august 2026, exporturi
INS: Sporul natural al populației României a rămas negativ în luna august
Sporul natural al populației României a continuat să fie negativ în luna august din acest an, față de aceeași perioadă din 2025, numărul deceselor înregistrate fiind de 1,4 ori mai mare decât cel al născuților-vii, arată datele publicate, luni, de Institutul Național de Statistică (INS). Conform statisticii oficiale, &i
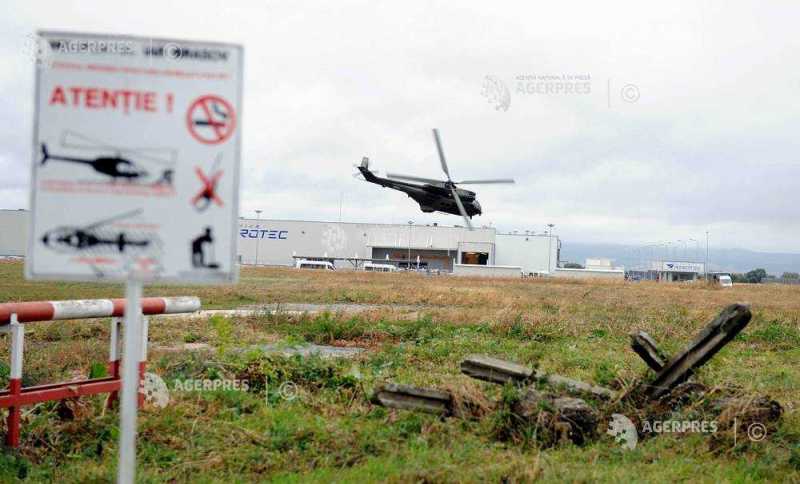
Sindicatul IAR Ghimbav organizează luni un miting pe fondul majorării indemnizațiilor membrilor CA și al blocării creșterilor salariale
Sindicatul IAR Ghimbav protesteză, luni, în semn de nemulțumire față de creșterea de peste patru ori a indemnizațiilor membrilor Consiliului de Administrație (CA), în condițiile în care indexarea salariilor cu inflația, negociată în luna iunie, nu a fost acordată, potrivit unui comunicat al organizației sindicale. '

AEI: Avantajul hidrocentralelor și al reactoarelor nucleare în producerea de electricitate nu se regăsește în facturile consumatorilor
România are hidrocentrale și reactoare nucleare care pot produce electricitate la costuri relativ reduse, însă avantajul acestor resurse nu se regăsește automat în facturile consumatorilor, susține președintele Asociației Energia Inteligentă (AEI), Dumitru Chisăliță. Potrivit expertului în energie, explicația trebuie că
Mateescu (ANM): Directorul general nu a utilizat cardul instituțional și nu a aprobat niciodată achiziții în afara legii
Directorul general al Administrației Naționale de Meteorologie (ANM), Elena Mateescu, susține că nu a utilizat cardul instituțional, acesta fiind declarat 'inactiv de la emitere', și că nu a aprobat niciodată achiziții în afara legii, precizările fiind făcute în contextul afirmațiilor ministrului Mediului, Diana Buzoianu, referitoare la cheltuieli
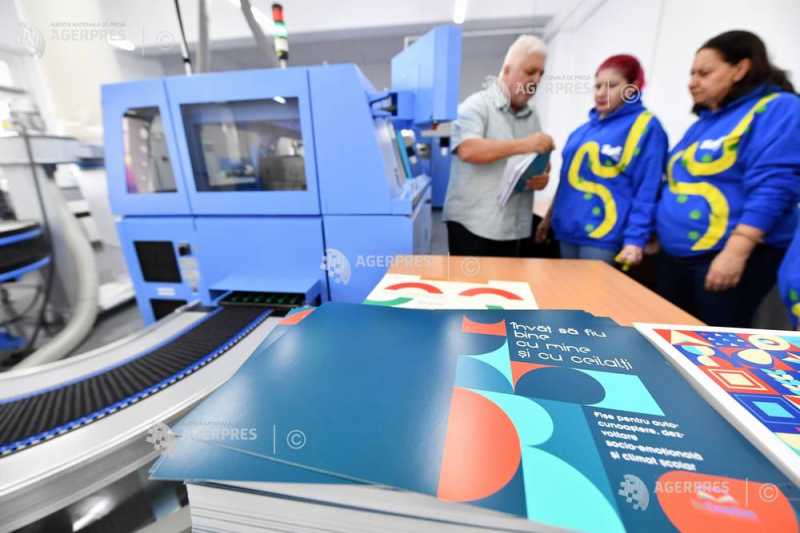
Poșta Română a organizat tururi pentru public la centrul logistic și la tipografie, de Ziua Mondială a Poștei
Poșta Română a organizat, pe 9 octombrie, de Ziua Mondială a Poștei, tururi pentru elevi, studenți și publicul larg la HUB-ul Logistic și Curierat din București, la Poșta Tipografie și în spațiile destinate flotei companiei, în cadrul evenimentului 'Ziua Porților Deschise', potrivit unui comunicat al operatorului poștal. &nbs
Darău: Am plătit integral peste 6 milioane de lei pentru modernizarea stațiunilor balneare
Peste 6 milioane de lei au fost plătite integral pentru modernizarea stațiunilor balneare, iar primele 41 de acorduri de finanțare prin programul SME Eco-Tech au fost deja semnate, a anunțat ministrul interimar al Economiei, Digitalizării, Antreprenoriatului și Turismului, Irineu Darău, într-o postare publicată, duminică, pe pagina sa de socializare.
Bursa de la București a câștigat peste 2,3 miliarde de lei la capitalizare în această săptămână
Bursa de Valori București (BVB) a câștigat în această săptămână peste 2,3 miliarde de lei la capitalizare (0,35%), în timp ce valoarea tranzacțiilor cu acțiuni a crescut cu aproximativ 2,58 milioane de lei (0,6%), potrivit datelor publicate de BVB și consultate de AGERPRES. Capitalizarea bursieră a ajuns la 674,17 milia
75% dintre angajații din UE primesc frecvent e-mailuri, mesaje sau linkuri suspecte la locul de muncă (analiză)
Trei din patru angajați din Uniunea Europeană (UE) se confruntă cu amenințări cibernetice la locul de muncă, prin e-mailuri, mesaje sau link-uri suspecte, reiese dintr-o statistică a Comisiei Europene (CE), analizată de către specialiștii producătorului de soluții antivirus, Eset. Potrivit unui articol publicat recent pe blogul companiei, date
Buzoianu: Achiziții directe de milioane de lei, realizate la ANM în ultimii patru ani cu încălcarea legislației
Administrația Națională de Meteorologie (ANM) a realizat, în ultimii patru ani, achiziții directe în valoare de milioane de lei, cu încălcarea legislației în vigoare, potrivit informațiilor prezentate, duminică, de ministrul interimar al Mediului, Apelor și Pădurilor, Diana Buzoianu, pe Facebook. 'Achiziții directe